出门前手机系统与安全软件更新清单是指出发前在稳定网络下完成操作系统、浏览器及企业安全补丁的同步,并验证 eSIM、MFA 登录与常用 App 可用性的关键准备步骤。
出国前手机要更新哪些软件?更新后需要检查什么?
快速答案:出发前应在稳定网络、充足电量和足够存储空间的条件下,检查并安装适用于设备的操作系统、安全补丁及常用应用更新。企业管理设备应遵循 IT 的更新策略。更新后再验证银行应用、企业邮箱、多因素认证和通信设置,并准备设备丢失或无法登录时的恢复方式。
先备份,再更新:备份重要资料,预留足够的下载、安装和排障时间,不要把大型系统升级集中在出发前最后半小时。
检查系统和应用:通过设备设置及官方应用商店检查可用更新。浏览器和系统组件的更新方式因设备而异,应按厂商说明操作。
核对企业安全要求:如果设备受企业管理,确认设备合规状态、VPN 和工作应用正常;不要自行卸载安全组件或绕过管理策略。
测试关键登录:在出发前确认银行应用、企业邮箱及多因素认证能正常使用。准备服务支持的备用验证方式,并妥善保存恢复码。
检查 SIM/eSIM 和漫游规则:核实手机兼容性、套餐覆盖、语音和短信权限,以及流量费用。旅行 eSIM 的安装和激活可能不同,按供应商规则操作,避免提前触发有效期。
准备离线与恢复资料:下载适用的离线地图,保存必要的行程和官方支持联系方式;设置屏幕锁,并检查设备查找和远程锁定功能。
旅行期间的更新原则:出发前完成准备更便于排障,但如果途中出现重要安全更新,也不应仅因身在国外而无限期推迟。通过官方更新渠道操作,并确认网络、电量、存储及企业管理要求符合条件。
安全提醒:更新、HTTPS、可信 VPN 和多因素认证可以降低不同类型的风险,但不能保证设备或账号绝对安全。仍需核对网站和应用来源,避免忽略证书警告,并保护设备及恢复凭据。
一句话结论:出行准备不只是“更新到最新版”,还包括验证关键功能、核实通信套餐,以及准备可用的备用登录和恢复方案。
为什么出发前的“更新”是应对漏洞的第一道防线
出发前的设备更新是应对漏洞的第一道防线,指在厂商发布补丁后尽快安装以阻断已知问题被利用,这是避免 WPA2 等协议风险的核心缓解手段。
把手机随手扔进包里就出门,却忘了检查系统补丁,这就像给没锁门的房子挂上了一道防盗门,形同虚设。CISA 明确指出,在厂商发布设备软件或操作系统更新时尽快安装,是避免已知问题被利用的最直接手段[1]。ENISA 也强调,无论是 WPA2 协议漏洞还是其他潜在风险,保持设备补丁最新都是核心缓解措施之一[2]。
官方机构对设备更新的权威建议
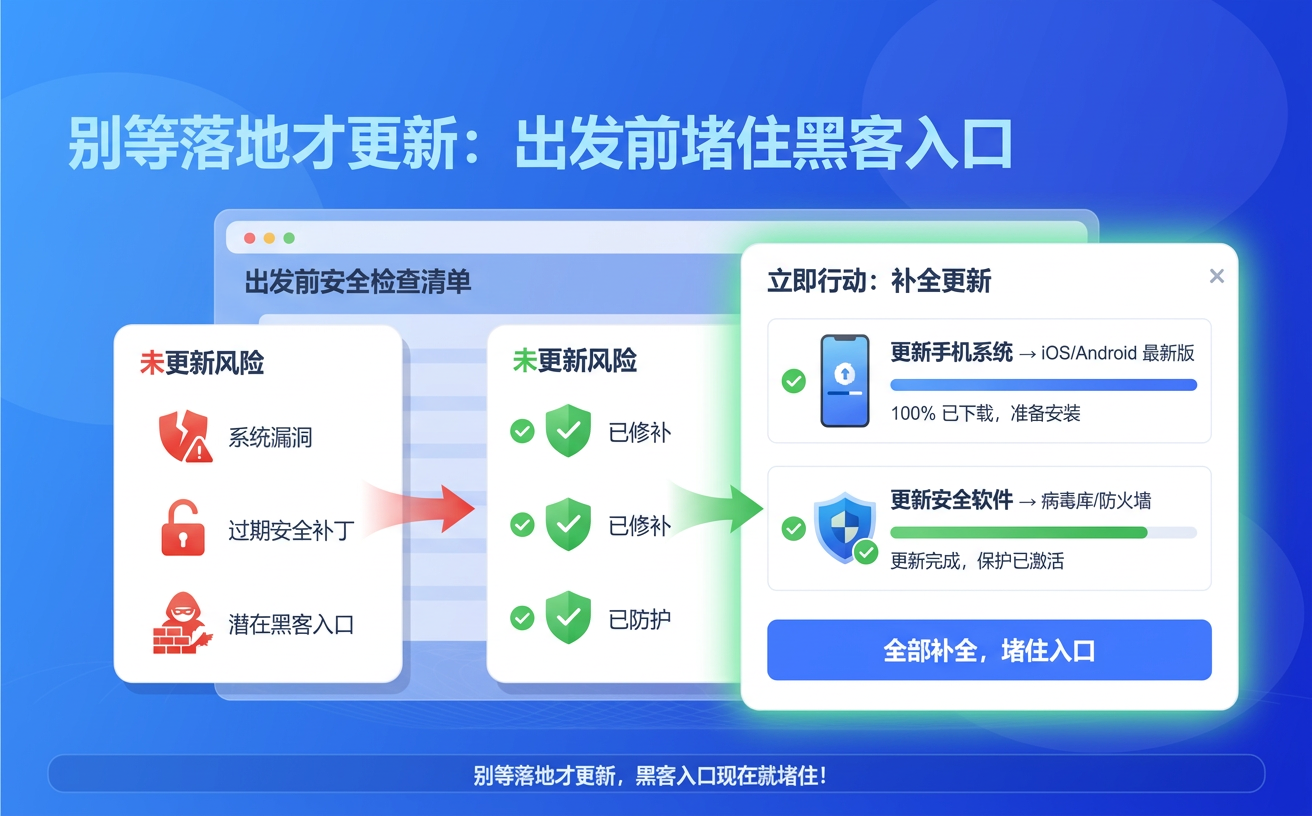
别把“更新”当成可有可无的弹窗提示,那是系统在向你求救。CISA 建议一旦收到厂商推送,立刻执行安装,不要拖延到旅途之中[1]。ENISA 在分析 WPA2 漏洞时特别指出,相关安全问题必须通过软件或固件更新才能彻底解决[2]。这不仅是修补系统,更是为了堵住那些黑客早已知晓的入口,让攻击者无机可乘。
旅行场景下更新策略的特殊性
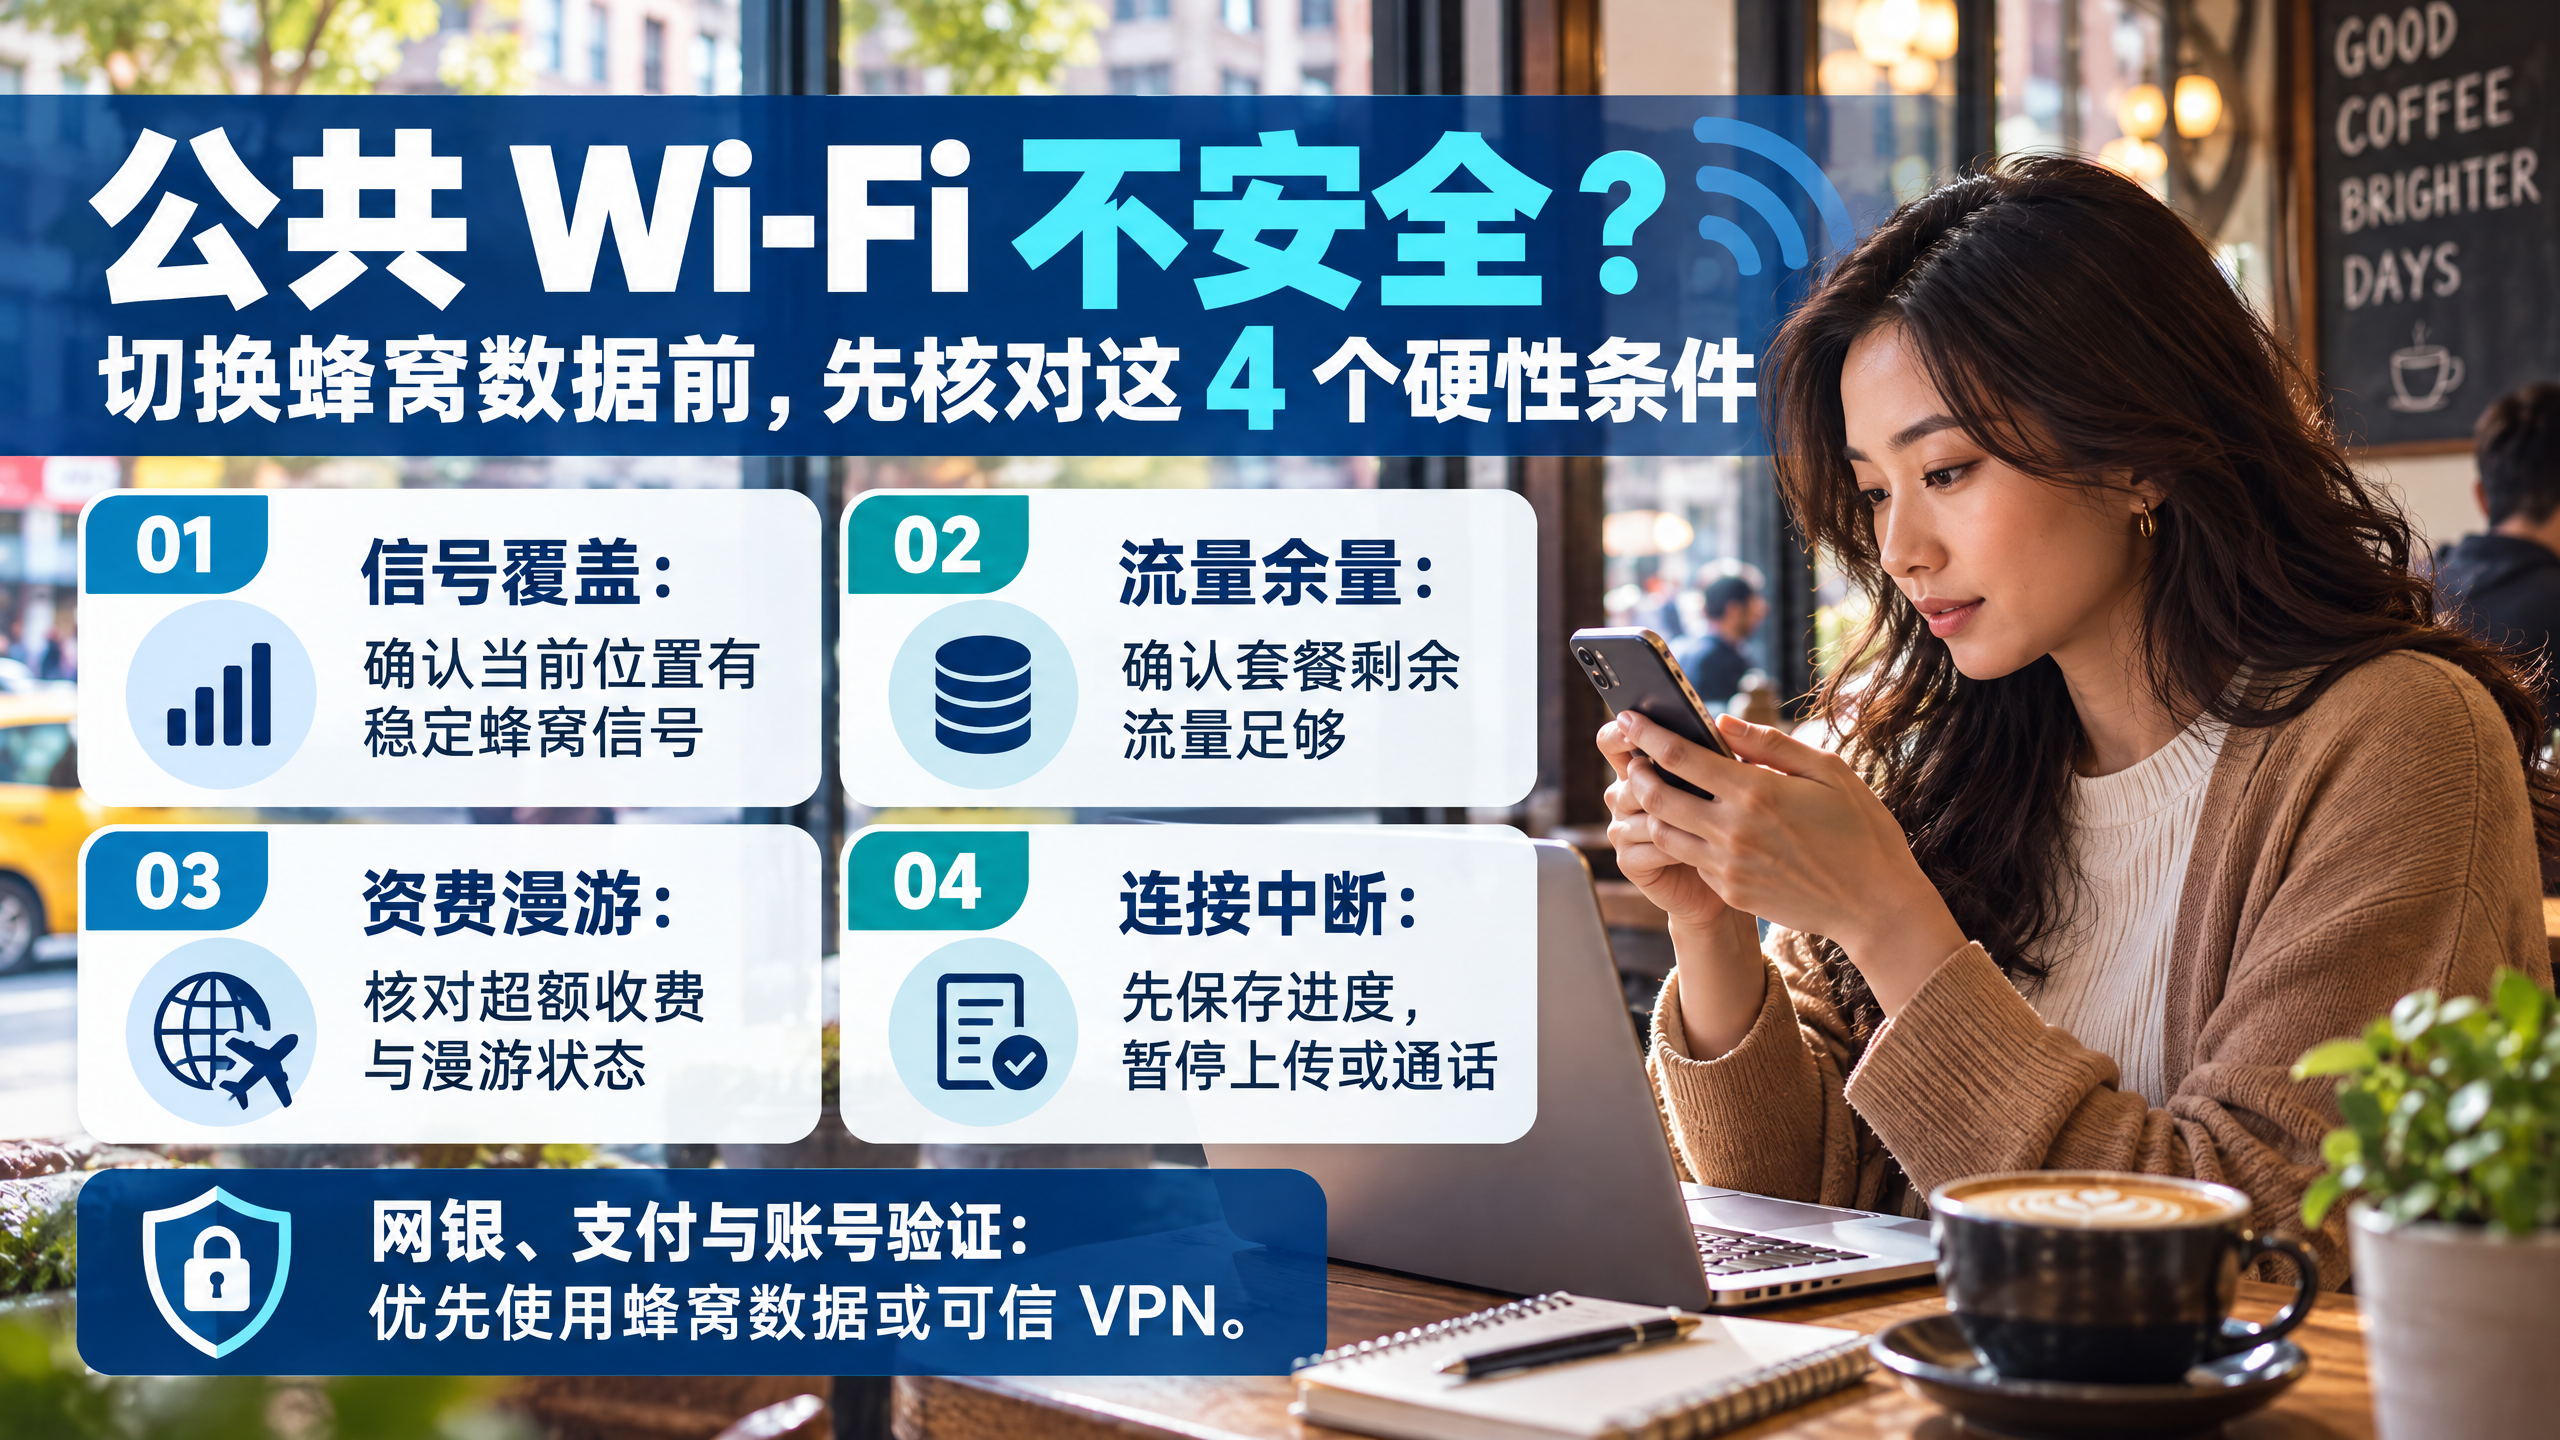
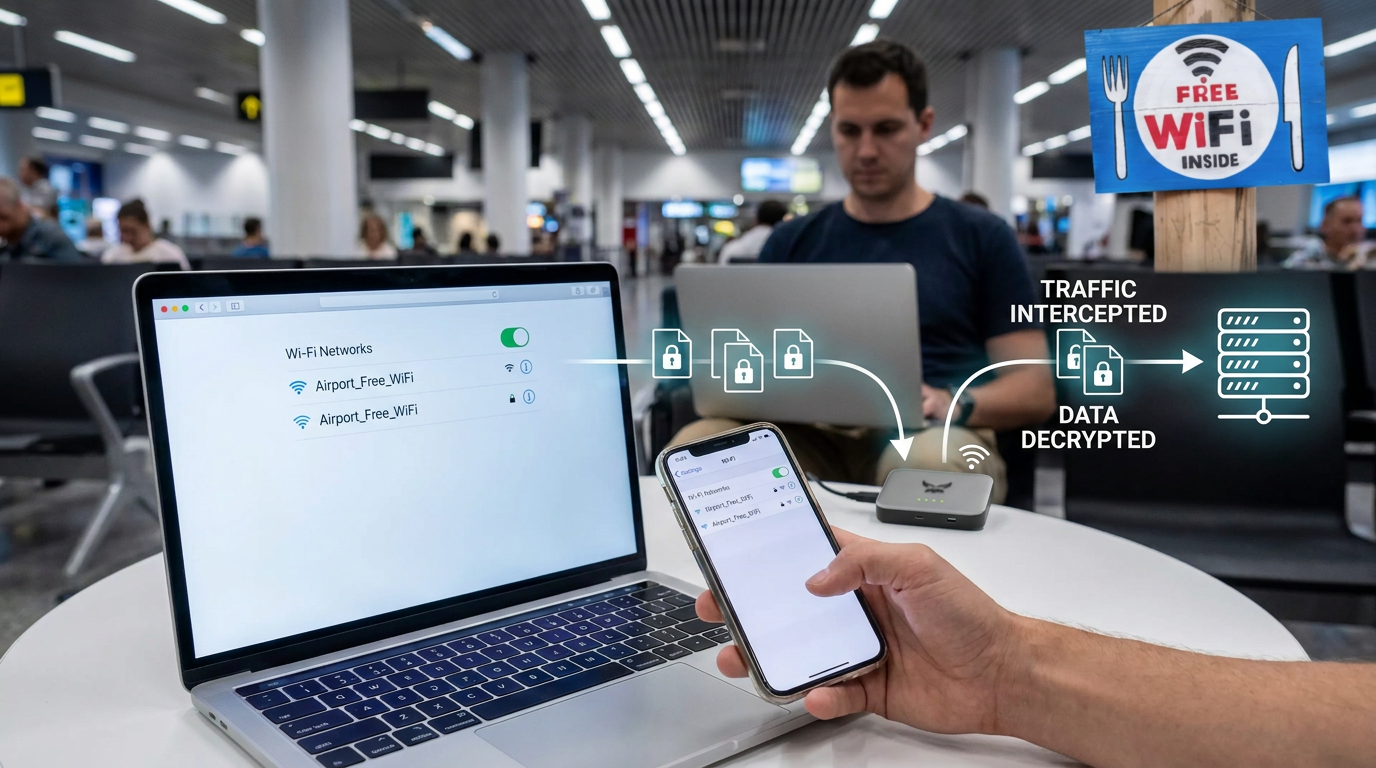
很多人习惯到了酒店连上 Wi‑Fi 再更新,这是高风险动作。CISA 警告,在机场、咖啡店等开放公共 Wi‑Fi 环境下处理敏感业务极其危险,若必须操作应关闭 Wi‑Fi 改用蜂窝数据[3]。ENISA 同样建议在等待修复期间,优先使用运营商 4G 移动网络替代不安全的 Wi‑Fi 连接[2]。
出发前更新必须满足三个硬性条件:
稳定网络:确保下载过程不会因信号波动中断。
充足电量:防止更新中途断电导致系统变砖。
存储空间:预留足够空间容纳新版本的系统文件。
更稳妥的策略是:在出发前完成系统、浏览器、企业 MDM 及安全软件的全面更新,并验证 eSIM、漫游、MFA 及常用 App 登录是否依然有效[1][2][4]。依赖旅途中的不稳定网络去修补防线,无异于在漏雨的屋顶上刷漆。这里有一个新手极易忽视的细节:很多用户在更新完系统后,习惯性地去连接酒店 Wi-Fi 测试网速,却忘了先确认 MFA(多因素认证)和银行 App 在切换网络后的连通性。实际上,部分安全补丁会重置网络配置或改变加密握手方式,导致原本正常的漫游数据流在境外出现短暂的握手失败。因此,务必在“更新完成但尚未离开家”的这一刻,先用蜂窝数据跑一遍关键 App 的登录流程,确认没有因为系统升级而触发额外的安全拦截,这才是真正闭环的第一步。
实操指南:如何执行完整的出门前手机系统与安全软件更新清单
执行完整的出门前更新清单需将移动设备视为随身电脑,按特定顺序在出发前半小时窗口期内完成系统同步、补丁安装及安全配置验证。
别等到机场才想起检查手机,出发前的这半小时是修补漏洞最稳妥的窗口。把设备当成一台随身携带的电脑,按照以下顺序完成同步与验证。
第一步:核心系统与浏览器的补丁同步
先确认操作系统是否处于最新状态。打开设置中的“关于手机”或“系统更新”,核对安全补丁日期。如果显示落后于官方发布版本,立即连接稳定 Wi‑Fi 开始下载[1]。CISA 明确指出,尽快安装厂商发布的更新是避免已知漏洞被利用的关键措施[1]。
接着处理浏览器。Chrome、Safari 等主流内核频繁修复 Web 层面的高危漏洞。进入应用商店查看更新列表,确保所有浏览器均更新至最新版。这一步能切断通过恶意网页注入攻击的路径,防止你在旅行中访问钓鱼站点时中招[4]。
合格标准:
系统提示“已是最新版本”,且安全补丁日期为最近一周内。
所有常用浏览器(Chrome/Safari/Edge)无待更新提示。
更新过程未因电量不足中断(建议保持电量 50% 以上)。
第二步:企业级安全组件(MDM)与防护软件检查
如果你是职场人,必须单独检查移动设备管理(MDM)配置。登录企业门户或 MDM 客户端,确认策略已同步且无冲突报错。ENISA 强调,企业业务应用应仅通过加密通道访问,而 MDM 正是保障这一合规性的基础[4]。若发现策略过期或无法连接,需联系 IT 部门在出境前解决,否则可能无法使用企业邮箱或内部系统。
随后更新本地防护软件。杀毒软件、防火墙及数据加密工具依赖特征库识别威胁。打开相关应用,手动触发“更新病毒库”或“特征库升级”。不要依赖自动后台更新,旅行途中网络波动可能导致更新失败[2]。
合格标准:
MDM 客户端显示“策略已同步”,无红色警告图标。
安全软件特征库更新时间为当天。
关键应用(如银行 App、企业邮件)在模拟离线或弱网环境下能正常启动。
完成上述步骤后,你已构建起应对已知漏洞的第一道防线。此时再检查 eSIM 激活状态和 MFA 登录方式,就能确保整套数字卫生体系在境外无缝运行。
更新后的关键验证:eSIM、MFA与App可用性测试
更新后的关键验证是指在安装系统补丁后,必须手动测试 eSIM 连接、多因素认证登录及常用应用程序在出境环境下的实际可用性。
系统补丁装完只是把门锁换上了,真正出门前得先拧两下钥匙,确认门能开。别假设更新后一切自动正常,必须亲手跑一遍验证流程。
蜂窝数据链路的备用方案确认
打开设置里的蜂窝网络选项,确认 eSIM 或实体卡已激活且显示“已连接”。检查漫游开关是否开启,并查看当地运营商的资费说明。如果不确定,先查一下流量包和限速规则。
在机场、酒店大堂等开放 Wi‑Fi 环境下,不要直接处理网银或敏感业务。CISA 建议关闭 Wi‑Fi 改用蜂窝数据,因为公共热点存在假接入点风险 [3]。若覆盖、资费、设备兼容或当地规则未预先确认,蜂窝链路只是冗余节点,不能作为默认的安全通道 [3][2]。
当蜂窝数据与开放 Wi‑Fi 的适用场景对比时,请参照以下标准选择:
| 操作类型 | 推荐网络环境 | 风险提示 |
|---|---|---|
| 浏览地图/交通信息 | 开放 Wi‑Fi | 低敏操作,可接受 |
| 银行转账/支付 | 已验证蜂窝数据 | 避免公共 Wi‑Fi 拦截 [3] |
| 企业后台登录 | 企业加密通道 MFA | 需双重验证保障 [4] |
| 证件材料上传 | 蜂窝数据或离线传输 | 防止中间人攻击 [5] |
身份认证与常用应用的连通性测试
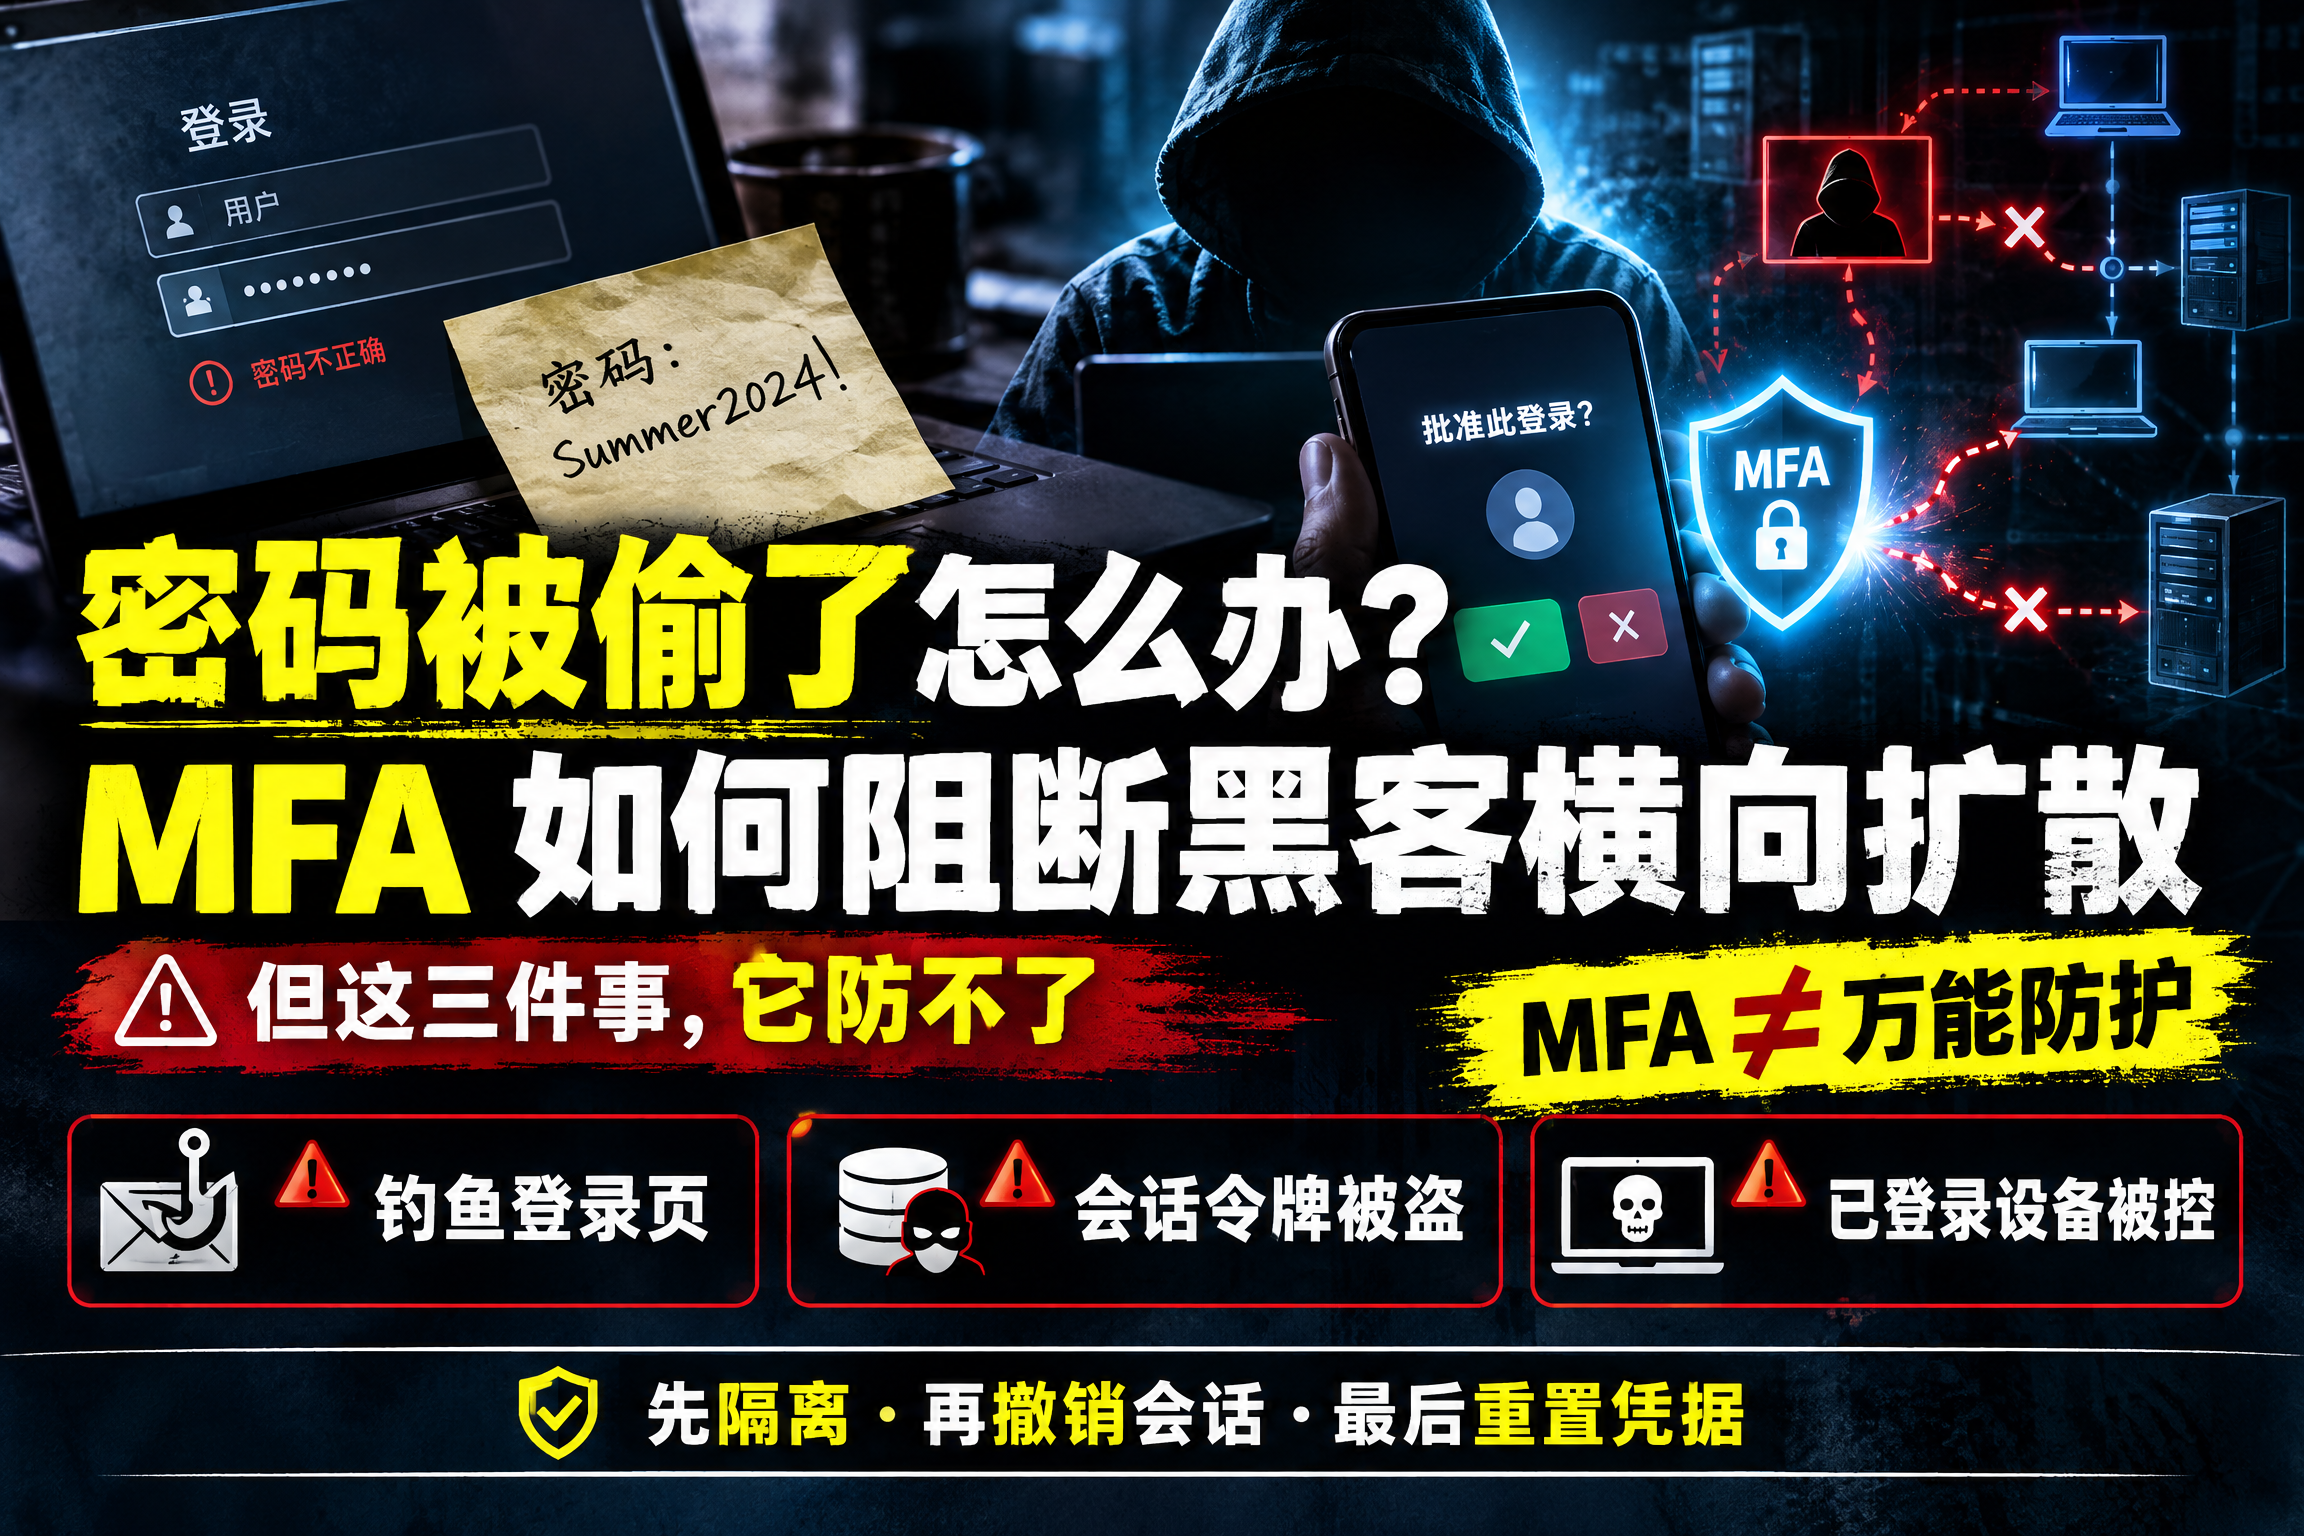
登录你的银行 App 和企业邮箱,尝试触发一次多因素认证(MFA)。观察验证码短信是否收到,或 Authenticator 应用能否生成新令牌。密码泄露往往源于通信拦截或数据库被盗,MFA 能有效阻断这种横向扩散 [5]。
同时测试企业 VPN 在非本地 IP 下的连接成功率。确保软件更新没有破坏原有的认证策略。如果 MFA 失效或 App 无法加载,立即在稳定网络下重置凭证或联系 IT 支持。记住,MFA 降低的是凭据失守后的连锁损害,而非无线链路本身的安全 [5]。
出发前最后检查清单
[ ] eSIM/实体卡已激活,漫游功能开启
[ ] 确认当地资费、限速及实名规则无异常
[ ] MFA 设备(短信/令牌)能正常接收/生成
[ ] 银行与企业 App 在弱网下可完成登录
[ ] 敏感操作已规划使用蜂窝数据而非公共 Wi‑Fi
构建数字卫生防线:从预防到恢复的完整闭环
构建数字卫生防线是指从预防到恢复建立完整闭环,在堵上系统漏洞的基础上,通过隔离敏感业务与物理风险来确保出行期间的操作安全。
更新只是把漏洞堵上,真正的安全还得靠你当下的操作习惯。出发前把系统补丁装好,这只是第一道门槛;接下来要把敏感业务和物理风险彻底隔离开。
敏感操作的场景化隔离策略
别把公共 Wi‑Fi 当成万能网。CISA 明确建议不要在开放热点上处理个人业务、网银或购物[3]。你可以把网络使用分成两类:地图查询、交通指引等低敏浏览可以连公共 Wi‑Fi;一旦涉及银行转账、企业后台登录、证件上传或密码重置,必须关闭 Wi‑Fi,切换回已验证的蜂窝数据链路[5][4]。如果当地蜂窝信号不稳或资费未确认,推迟这些高敏操作比在陌生网络下输入密码更稳妥。
物理层面的设备保护与恢复准备
网络加密挡不住设备离手后的风险。一台解锁且无人看管的手机,会自动绕过所有 VPN 和 HTTPS 保护[1][6]。出门在外,不使用时立刻关闭蓝牙,防止未授权访问[3]。绝对不要将设备留在公共场所无人看管,也不要连接来源不明的电脑或公共充电站[3]。同时,提前准备好离线备份资料,确保在网络中断时仍能完成基础的信息恢复。
出门前最后检查清单
[ ] 敏感业务(转账/登录)已确认使用蜂窝数据而非公共 Wi‑Fi
[ ] 非使用状态下蓝牙已关闭
[ ] 设备离开视线前已锁定屏幕
[ ] 离线备份资料已下载至本地
[ ] 紧急联系人及备用登录方式已记录
FAQ:旅行网络安全常见问题
Q: 到了国外再更新系统来得及吗?A: 虽然技术上可行,但强烈不建议。旅途中的网络环境复杂,公共 Wi‑Fi 极不安全,且 OTA 更新需要稳定的大带宽和充足电量,容易在关键时刻“变砖”或中断。最好的时机永远是出发前的家里。
Q: 关闭 Wi‑Fi 会影响导航吗?A: 不会。现代地图应用都支持离线地图下载。你可以在出发前连接稳定网络下载好目的地的离线地图包,这样即使全程关闭 Wi‑Fi 和移动数据,也能精准导航,且无需担心定位漂移或被劫持。
Q: 如果 MFA 短信收不到怎么办?A: 这是常见的跨境漫游问题。务必在出发前确认 SIM 卡已开通国际漫游功能,并测试短信接收。同时,准备一个备用的身份验证方式(如硬件密钥或备用邮箱),以防短信网关延迟导致无法登录关键账户。
参考来源
Cybersecurity for Electronic Devices | CISA · https://www.cisa.gov/news-events/news/cybersecurity-electronic-devices(A级)
Vulnerability of Wi-Fi WPA2 networks | ENISA · https://www.enisa.europa.eu/news/enisa-news/vulnerability-of-wi-fi-wpa2-networks(A级)
Holiday Traveling with Personal Internet-Enabled Devices | CISA · https://www.cisa.gov/news-events/news/holiday-traveling-personal-internet-enabled-devices(A级)
Tips for cybersecurity when working from home | ENISA · https://www.enisa.europa.eu/tips-for-cybersecurity-when-working-from-home(A级)
Tips for secure user authentication | ENISA · https://www.enisa.europa.eu/news/enisa-news/tips-for-secure-user-authentication(A级)
DNS over HTTPS and DNS over TLS · https://mullvad.net/en/help/dns-over-https-and-dns-over-tls(B级)