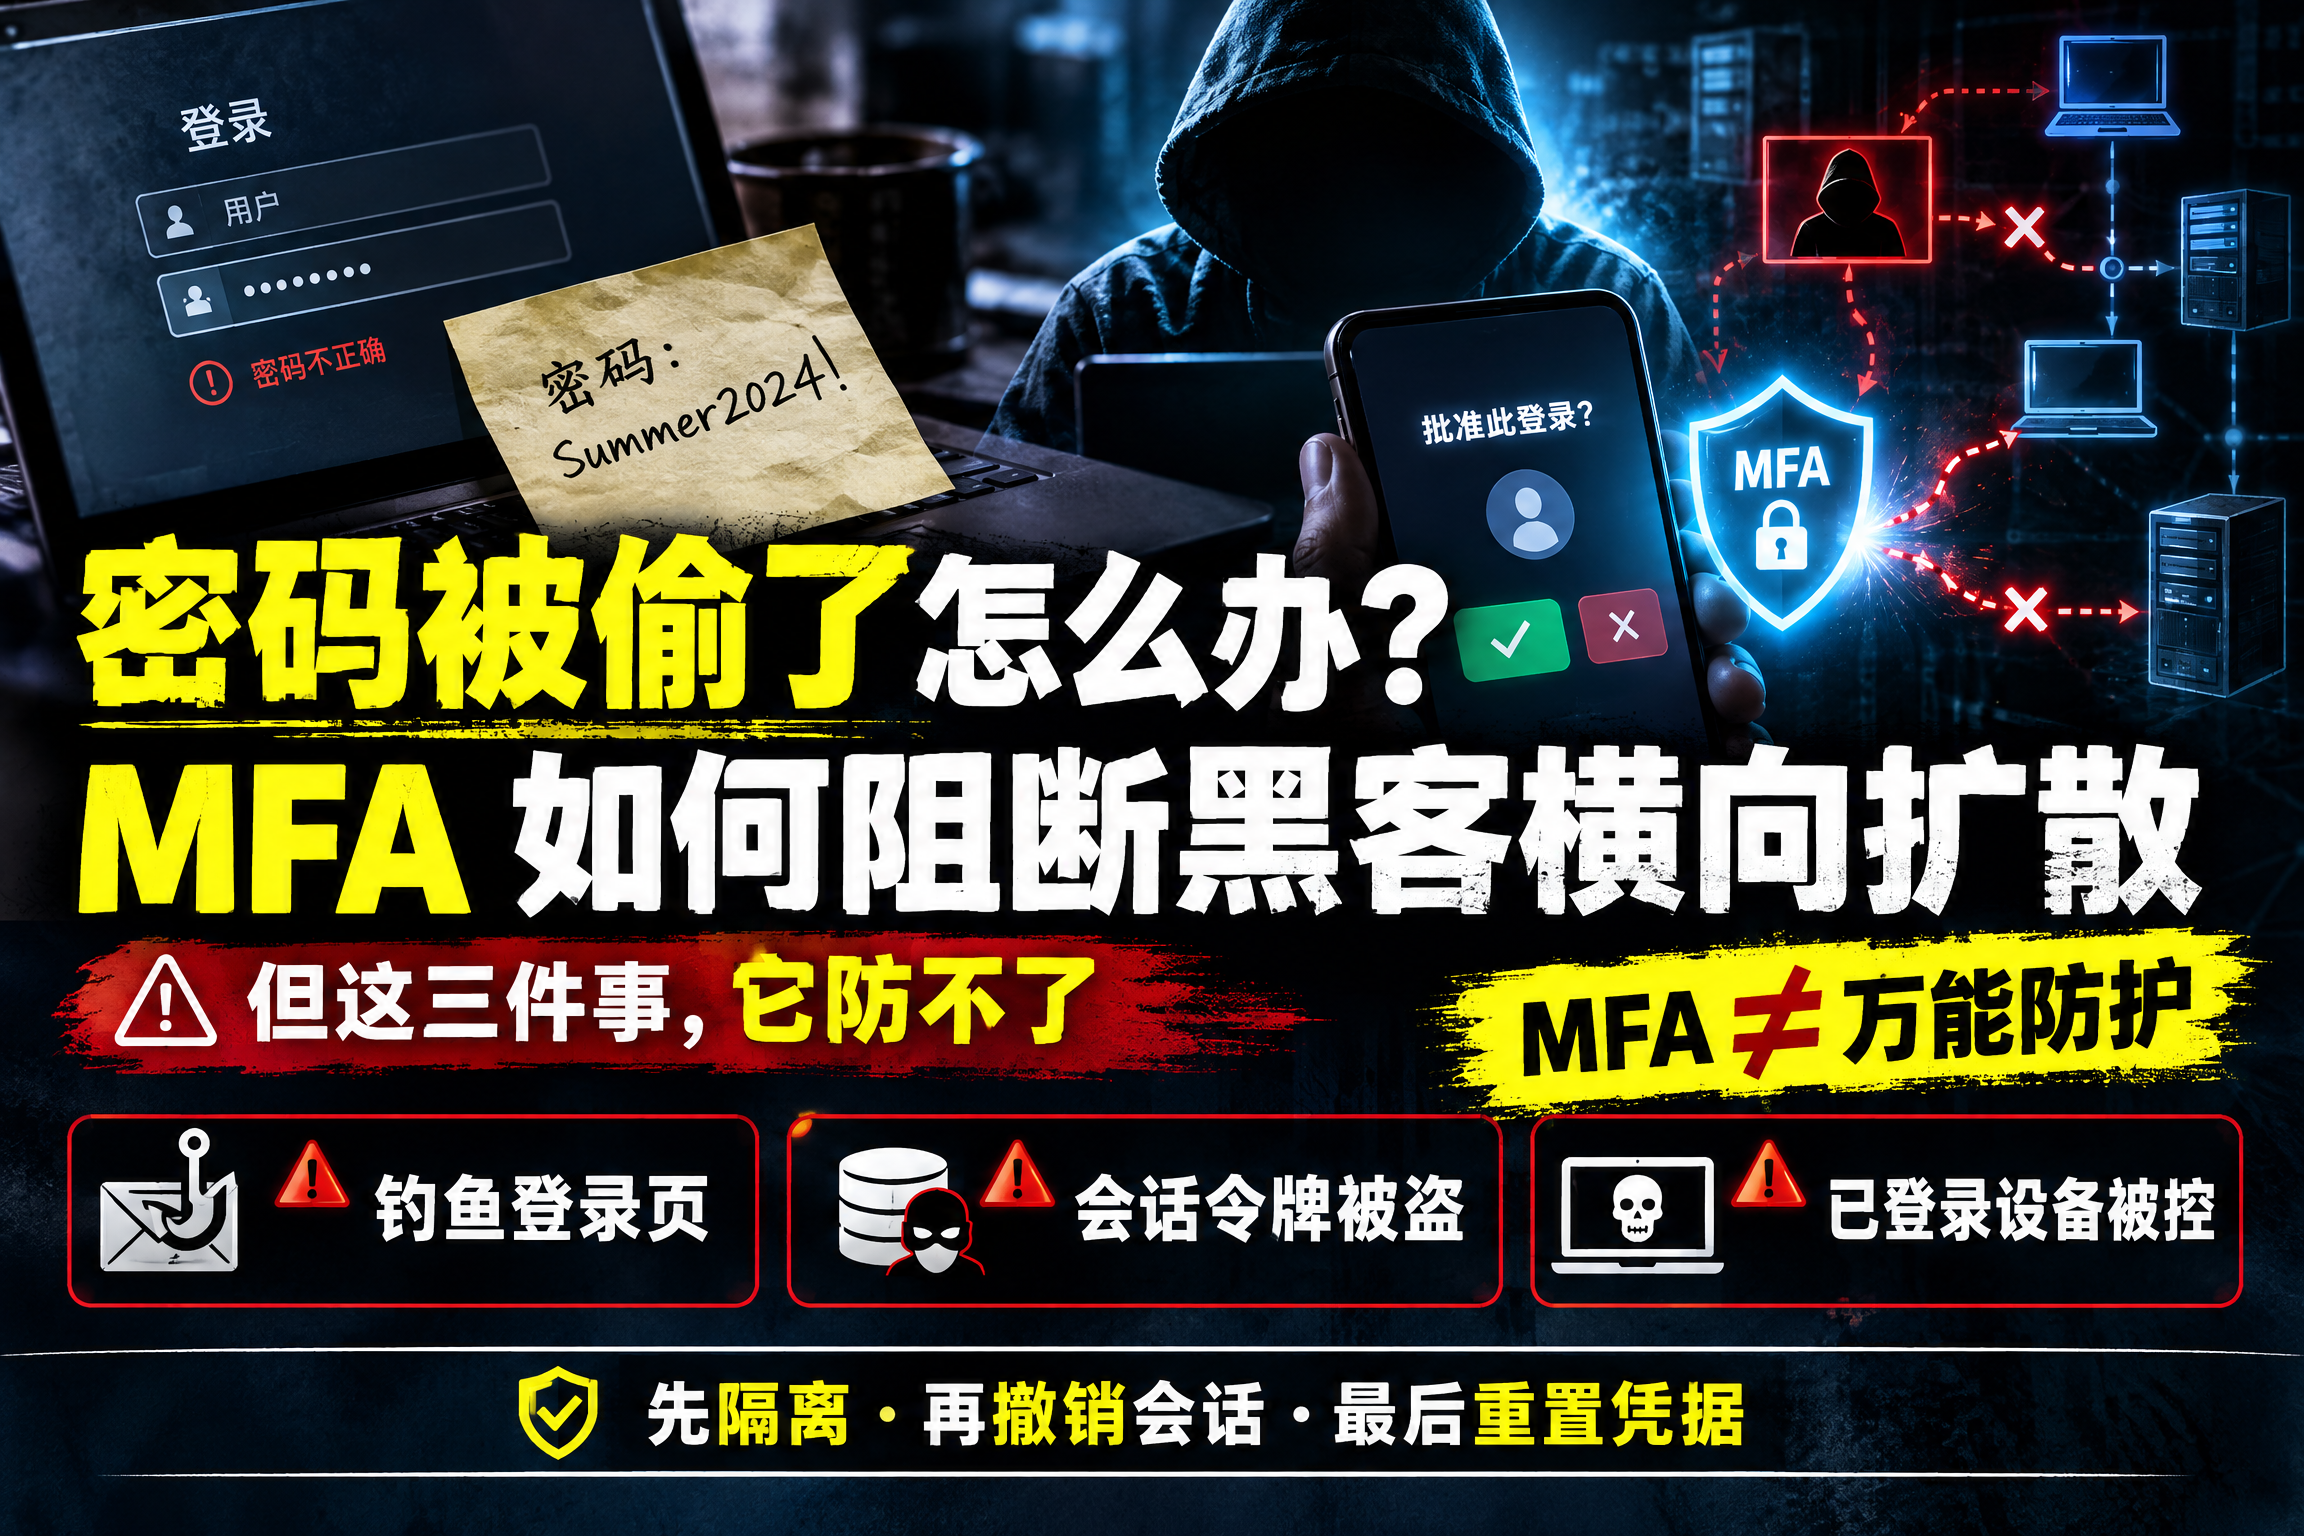
多因素认证通过验证多种独立凭证,在密码泄露后阻断黑客横向扩散,但无法防御设备物理失窃或执法搜查,需配合唯一密码策略使用。
多因素认证 MFA 能防盗号吗?有哪些防护边界?
快速答案:多因素认证(MFA)要求使用两种或更多不同类型的认证因素,例如密码与设备持有证明。它能降低攻击者仅凭泄露密码登录账号的风险,但不能保证防住所有钓鱼、恶意软件或会话窃取攻击。 不同 MFA 方式的保护能力不同,应结合独立密码、设备安全和可靠的账户恢复方式使用。
| 情况 | MFA 的作用与限制 |
|---|---|
| 只有密码泄露 | 通常增加一道认证要求,降低攻击者直接登录的风险。 |
| 用户在钓鱼页面输入密码和验证码 | 部分验证码方式可能被实时转发,不能保证阻止登录。 |
| 设备感染恶意软件或登录会话被窃取 | 攻击者可能绕过正常登录流程,MFA 不能替代设备和会话安全。 |
| 手机或认证设备丢失 | 风险取决于设备锁定、令牌保护和账号状态;应使用预先设置的恢复方式并及时撤销丢失设备。 |
建议的账号保护步骤:
为不同账号使用独立密码,并考虑使用可信的密码管理器。
开启服务支持的 MFA;条件允许时,优先选择抗钓鱼的认证方式,例如正确实现的 FIDO2/WebAuthn 安全密钥或通行密钥。
不向他人透露验证码,不批准自己没有发起的登录推送;登录前核对网站和应用来源。
妥善保存恢复码,配置服务支持的备用认证方式,不要把所有恢复凭据只存放在同一台手机上。
更新设备和应用,设置屏幕锁,并定期检查账号登录记录与已授权设备。
手机丢失后:通过可信设备进入官方账户恢复流程,按服务提供方指引撤销丢失设备、检查活动会话和重设认证方式。不要假设手机丢失就代表账号已经被攻破,也不要认为 MFA 能保护已解锁设备上的全部数据。
一句话结论:MFA 是重要的账号保护层,而不是万能防线; 抗钓鱼认证、独立密码、设备保护和恢复准备应共同使用。
为什么有了密码还不够?揭秘多因素认证 MFA 防黑客盗号机制的核心原理
传统单因素验证仅依赖密码,一旦凭据被截获或撞库即失效;多因素认证则要求额外持有令牌或生物特征,从而切断攻击者仅凭密码的入侵路径。
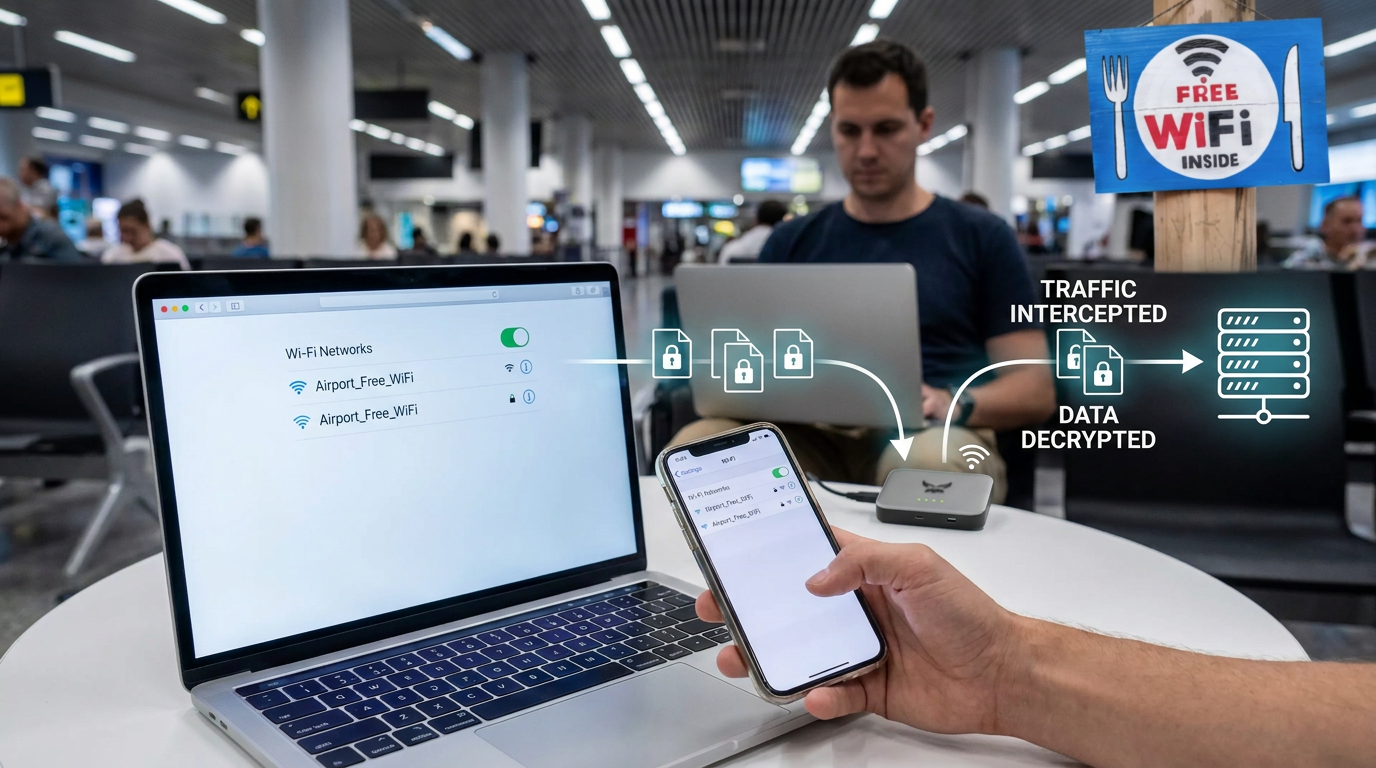
黑客拿到你的账号密码,往往比想象中容易。在机场、咖啡馆等公共 Wi-Fi 环境下,攻击者利用中间人攻击截获流量,或通过伪造接入点诱导连接 [1]。键盘记录器悄悄记下你输入的字符,社工手段骗走你的验证码,甚至是多年前某次服务泄露的旧密码库被批量撞库 [1]。一旦这些凭据落入敌手,传统的单因素验证便形同虚设:只要密码正确,系统就默认你是本人。
当密码被偷走后,MFA 如何成为最后一道防线
多因素认证(MFA)的核心逻辑很简单:它强行把“你知道什么”和“你拥有什么”拆开。即使攻击者通过钓鱼或网络拦截拿到了你的完整密码,他们依然卡在第二道门前 [1]。这扇门通常是手机上的动态验证码、生物特征识别或硬件密钥。没有这个物理设备或即时生成的动态码,仅凭一串文本密码无法完成登录。
这种分层设计直接切断了攻击者的横向扩散路径。ENISA 明确指出,在公共或不可信网络中,即便攻击者获得了一组有效凭据,启用 MFA 配合不重复使用密码的策略,能显著降低风险 [1]。这意味着,黑客手中的钥匙只能打开一把锁,而无法顺藤摸瓜进入你的邮箱、银行账户或其他关联账户。MFA 在此刻不再是锦上添花的功能,而是阻断渗透的关键防线 [1]。
为了更直观地理解这一过程,我们可以对比两种场景下的攻击结果:
| 场景要素 | 仅有密码验证 | 启用 MFA 验证 |
|---|---|---|
| 攻击获取方式 | 键盘记录、钓鱼、数据库泄露 | 同上,攻击者同样能获得密码 |
| 攻击者状态 | 拥有完整账号权限 | 仅持有静态密码,缺乏动态因子 |
| 登录尝试结果 | 直接成功,无需额外步骤 | 登录失败,提示需要二次验证 |
| 后续影响 | 攻击者可自由访问所有关联数据 | 攻击链被强制中断,无法横向移动 |
| 防御有效性 | 完全失效 | 成功阻断凭据失守后的连锁损害 |
这种机制将安全重心从“防止密码被偷”转移到了“防止凭据被滥用”。虽然通信拦截和社交工程攻击依然可能窃取初始信息,但 MFA 确保了这些信息不足以支撑最终的入侵行动 [1]。它承认了密码本身的不安全性,转而构建一道即使密码失守也能守住底线的屏障。
这里有一个常被忽视的细节:很多用户认为 MFA 只是多输入一个数字,却忽略了其背后的时间同步机制。事实上,基于时间的一次性密码(TOTP)算法依赖于客户端与服务器的时间戳严格对齐。如果攻击者试图重放(Replay)一个旧的验证码,由于该验证码在几秒后就会因时间窗口过期而失效,且服务器端会标记该次尝试为异常,这种“一次性”特性使得静态抓包攻击彻底无效。正是这种对时间窗口的严苛要求,让 MFA 在面对自动化脚本攻击时具有天然的免疫能力。
MFA 的防护边界:它能防黑客,但防不了设备被盗和执法搜查
多因素认证旨在锁定数字凭据而非物理设备,能有效拦截远程钓鱼与键盘记录攻击,但在手机被盗或面临执法开箱检查时防线会立即失效。
MFA 的核心任务很明确:锁住“凭据”,而不是锁住“设备”。当攻击者通过键盘记录或钓鱼网站偷走你的账号密码时,MFA 能切断他们的进攻路线 [1]。但这道防线在物理接触面前会迅速失效。如果你的手机被偷、被没收,或者你正面临执法人员的开箱检查,MFA 就失去了意义。因为此时攻击者拿到的不仅是密码,而是持有验证令牌本身。
警惕安全幻觉:VPN 和加密能代替 MFA 吗
很多人误以为只要连上 VPN 或开启 HTTPS,数据就是绝对安全的。这种想法混淆了传输通道与身份验证的界限。ENISA 确实建议企业应用通过 SSL VPN 或 IPSec 等加密渠道访问 [2],Mullvad 也证实 DNS over HTTPS 能加密查询过程 [3]。但这些技术只能防止数据在传输中被窃听,无法阻止恶意 App 入侵设备,也不能规避账号复用风险,更挡不住目的地的执法检查。
为了看清这三者的区别,请看下表:
| 保护对象 | VPN / 加密通道 (SSL/DNS) | 多因素认证 (MFA) | 物理安全策略 |
|---|---|---|---|
| 主要功能 | 加密数据传输链路 | 验证用户身份合法性 | 控制设备物理访问权 |
| 防黑客窃听 | ✅ 有效 | ❌ 不直接相关 | ❌ 不相关 |
| 防凭据泄露 | ❌ 无效 | ✅ 核心作用 | ❌ 不相关 |
| 防设备丢失 | ❌ 完全无效 | ❌ 可能失效 | ✅ 唯一防线 |
| 防执法检查 | ❌ 无法阻挡 | ❌ 无法阻挡 | 需配合法律手段 |
工具层面的混淆制造了巨大的安全幻觉。VPN 能建立加密隧道,但它不能防止设备被盗、恶意 App 入侵、账号复用问题或目的地的执法检查 [1][2]。MFA 必须作为独立的安全层存在,它解决的是“你是谁”的问题,而加密解决的是“路是否安全”的问题。只有认清这个边界,才能避免把希望寄托在单一工具上。
此外,公众常误以为“端到端加密”(如 WhatsApp 或 Signal 的聊天内容)等同于账户安全。这是一个危险的误区。端到端加密保护的是你发送的消息内容不被第三方(包括服务提供商)窥探,但它无法阻止攻击者在你设备上安装键盘记录器,从而在你输入密码的那一刻直接窃取凭证。加密保护的是“传输中的货”,而 MFA 保护的是“仓库的门锁”。如果门锁被撬开(凭据泄露),无论里面的货物是否加密,仓库都已经失守了。因此,不要指望聊天软件的加密功能来弥补账户验证的缺失。
组合拳策略:配合不重复使用密码,最大化多因素认证 MFA 防黑客盗号效果
单纯启用多因素认证不足以彻底阻断风险,必须结合不重复使用密码策略,才能防止攻击者利用主账号密码在其他平台复用并造成连锁损害。
单靠开启多因素认证(MFA)无法彻底阻断风险。攻击者若通过键盘记录或钓鱼获取了主账号密码,而该密码在其他平台被复用,就能轻易撞开其他防线。ENISA 明确建议,必须将“启用 MFA”与“不重复使用密码”绑定执行,才能遏制凭据失守后的连锁损害 [1]。
旅行中的安全准备:如何让 MFA 真正生效
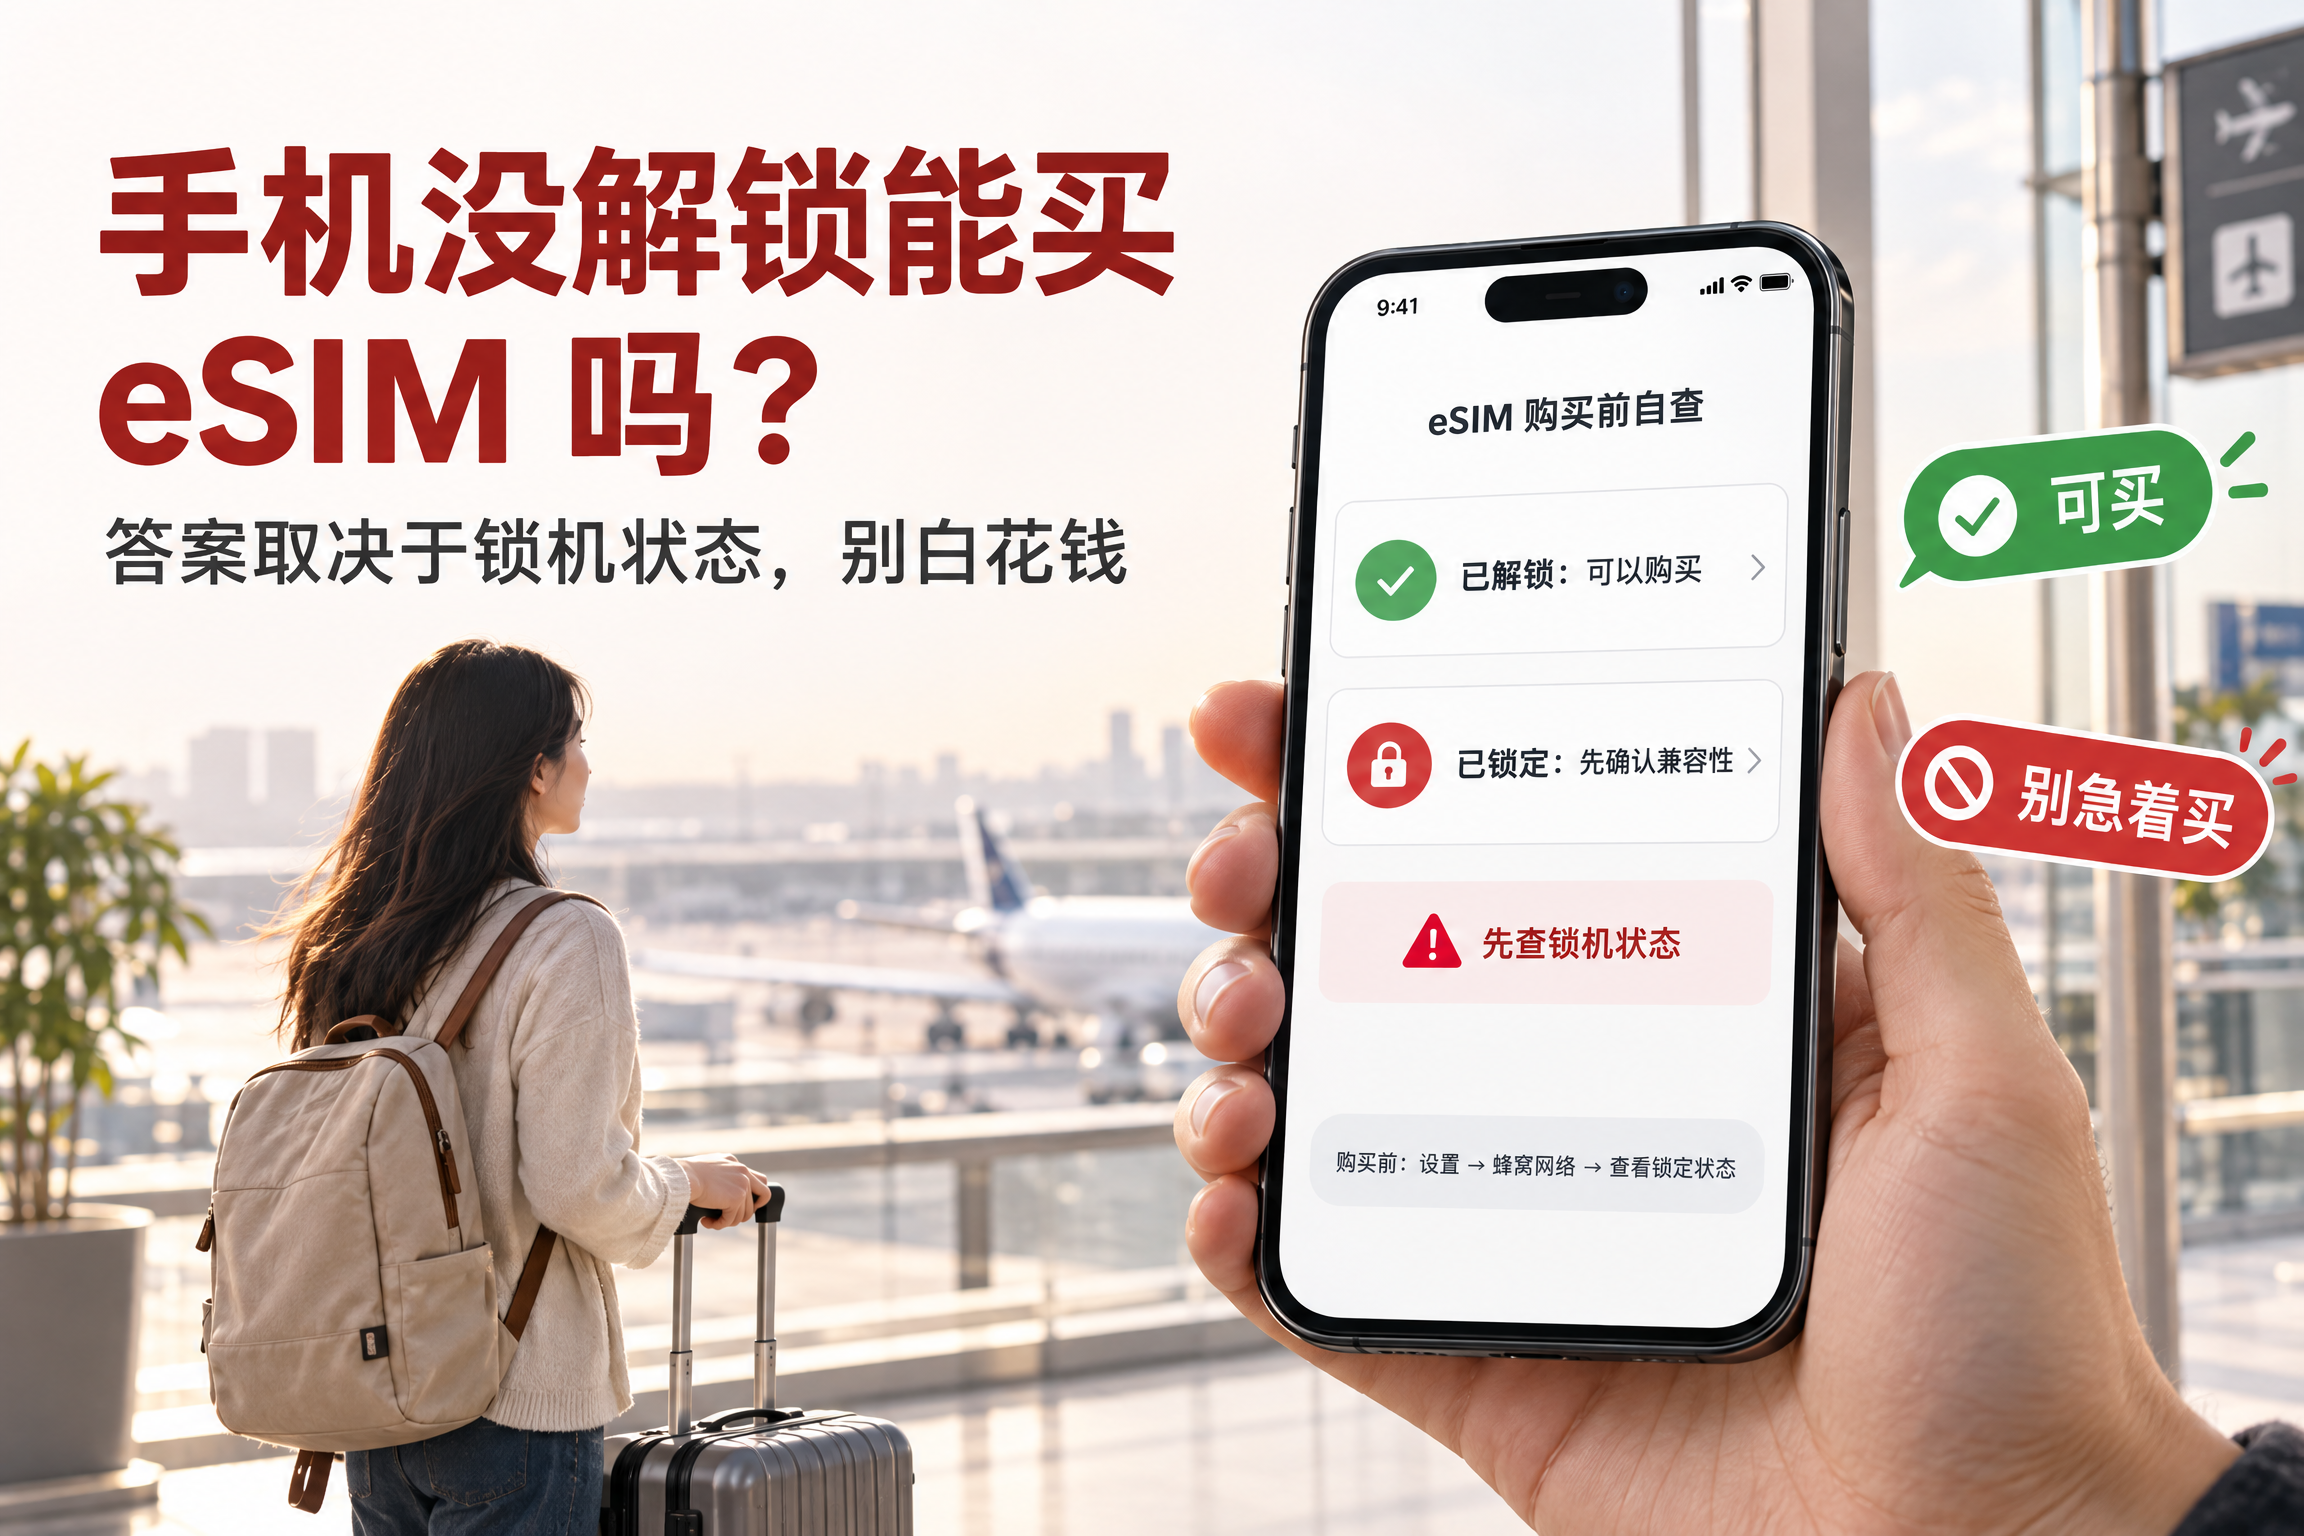
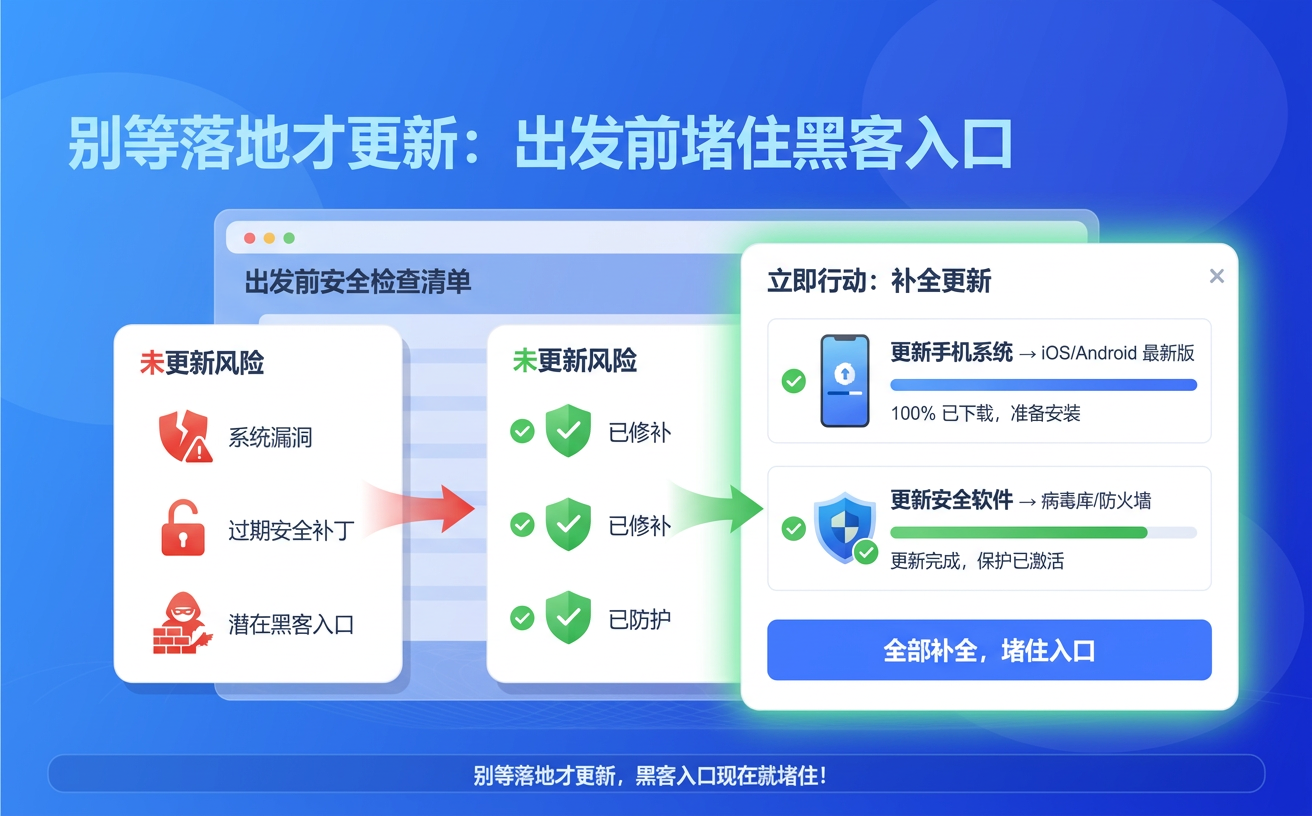
MFA 的验证流程依赖稳定的网络连接和正常的设备状态。在旅途中,系统更新往往需要充足电量、存储空间及稳定 Wi-Fi,这些条件在移动场景下难以保障。更务实的做法是出发前完成所有动作:更新操作系统、浏览器内核、企业 MDM 及安全软件,并预先测试 eSIM、漫游服务、MFA 应用及常用 App 的登录状态 [4][5][2]。
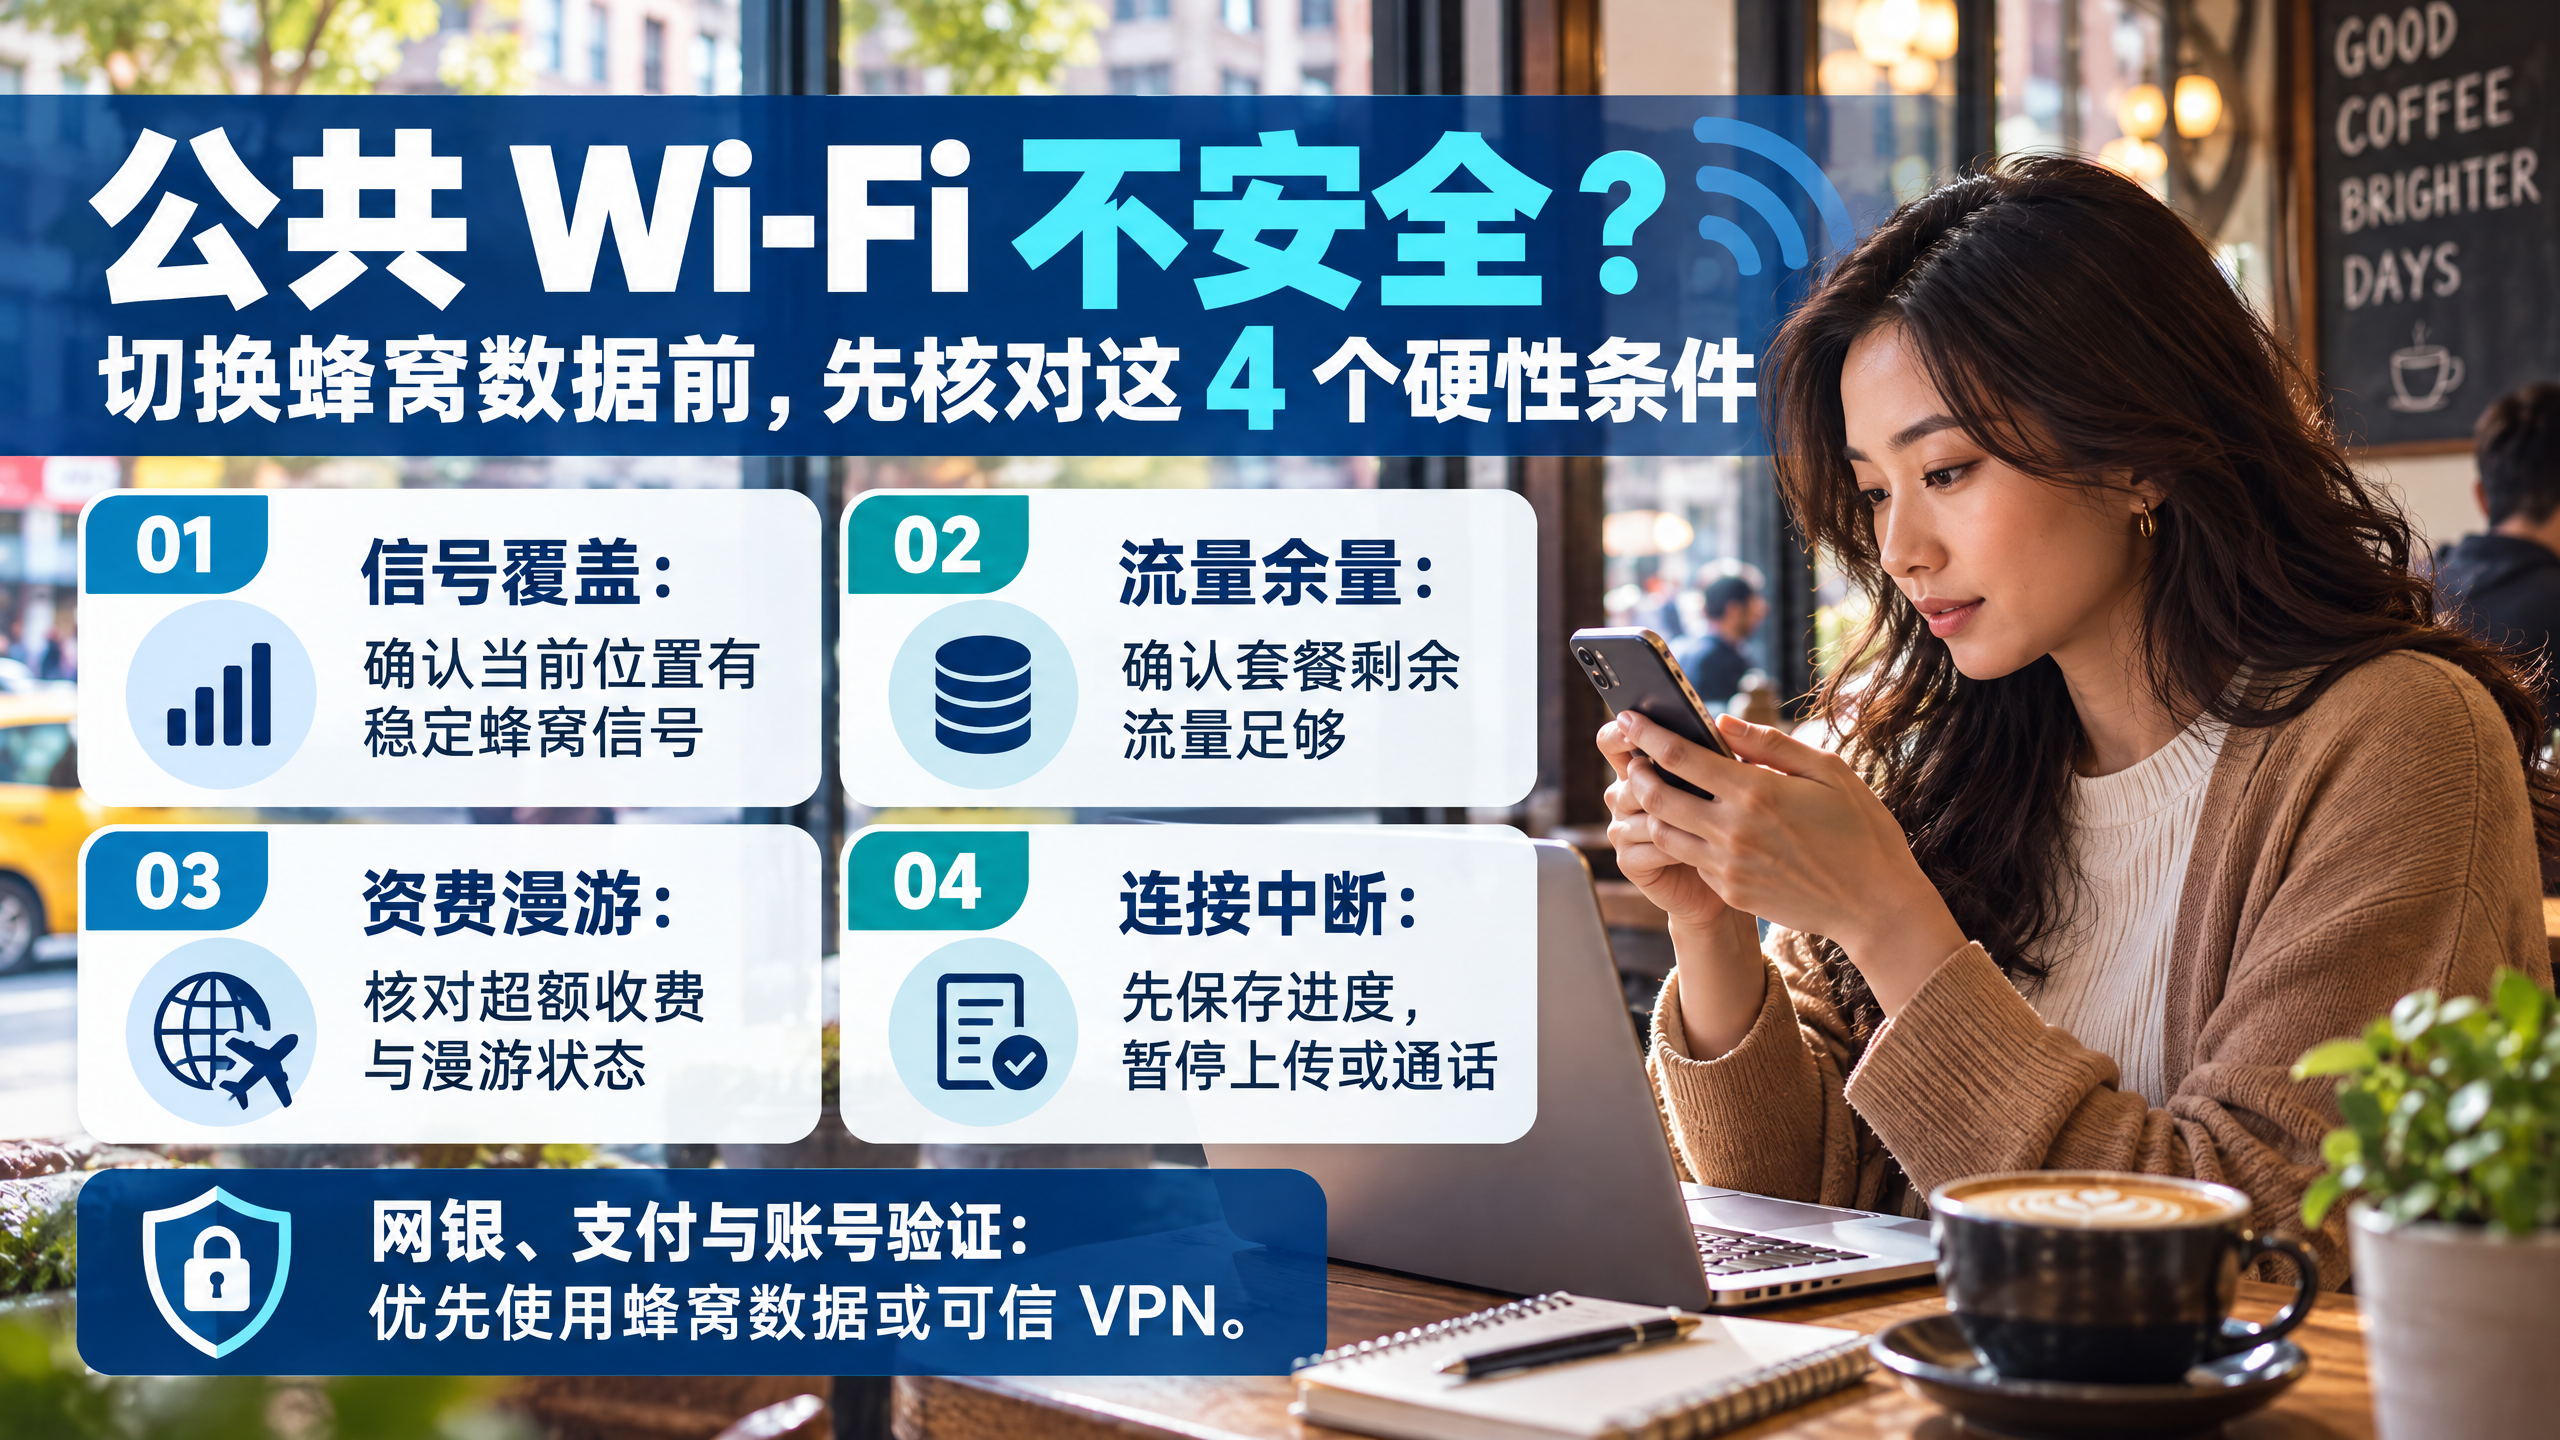
在公共 Wi-Fi 环境下,加密通道并不等同于绝对安全。CISA 指出,机场、咖啡店等开放网络中处理网银或购物等敏感业务时,应关闭 Wi-Fi 切换至蜂窝数据 [6]。但这并非无条件推荐,需确认当地资费、信号覆盖及设备兼容性已就绪 [5]。若条件允许,蜂窝数据作为备用链路,能有效降低敏感事务被中间人拦截的概率。
值得注意的是,蜂窝数据并非在所有情况下都优于 Wi-Fi。在部分国家或地区,运营商可能强制进行深度包检测(DPI)以审查流量,或者在特定区域信号极差导致连接不稳定。因此,最稳妥的策略是建立一个“预检清单”:在出发前一周,确认目标国家的漫游政策、eSIM 激活流程以及本地 SIM 卡的购买便利性。同时,务必在手机设置中关闭“自动连接公共 Wi-Fi”功能,并手动配置 DNS-over-HTTPS(DoH)以确保即使在公共网络上,DNS 查询也不会被劫持到恶意域名。
| 防护层级 | 单一依赖 MFA | 配合“不重复密码”策略 |
|---|---|---|
| 密码泄露后果 | 攻击者可尝试撞库其他账号 | 横向扩散被物理切断 |
| 公共 Wi-Fi 环境 | 验证码可能被劫持或重放 | 结合蜂窝数据可阻断监听 |
| 设备维护状态 | 旧漏洞可能绕过验证逻辑 | 提前更新补丁消除隐患 |
| 账户恢复难度 | 找回密码即全盘皆输 | 限制损失范围,便于止损 |
这种组合拳让 MFA 从“最后一道门”升级为“多重保险”。你不再担心某一次密码泄露引发雪崩,而是确保即便防线被突破,攻击者也止步于当前账户。
常见问题解答 (FAQ)
Q: 既然 MFA 这么重要,为什么还有人觉得它麻烦?A: 确实,多一步验证会增加几秒钟的操作时间。但想想看,一旦账号被盗,找回数据、冻结银行卡、重新设置所有密码所花费的时间和精力,远比每天多输入一个验证码要昂贵得多。MFA 是用微小的便利换取巨大的安全感。
Q: 公共 Wi-Fi 下使用 MFA 安全吗?A: 只要你的设备本身没有被植入木马,且你使用的是官方认证的 App(如 Google Authenticator、Microsoft Authenticator),MFA 本身是安全的。关键在于不要在不安全的网络上进行高风险操作(如转账),最好切换到蜂窝数据。
Q: 如果手机丢了,MFA 还能用吗?A: 这是 MFA 最大的痛点之一。因此,务必在设置 MFA 时预留备用代码(Backup Codes)或绑定多个设备。这样即使手机丢失,你仍有其他方式证明身份,避免被永久锁定在外。
参考来源
Tips for secure user authentication | ENISA · https://www.enisa.europa.eu/news/enisa-news/tips-for-secure-user-authentication(A级)
Tips for cybersecurity when working from home | ENISA · https://www.enisa.europa.eu/tips-for-cybersecurity-when-working-from-home(A级)
DNS over HTTPS and DNS over TLS · https://mullvad.net/en/help/dns-over-https-and-dns-over-tls(B级)
Cybersecurity for Electronic Devices | CISA · https://www.cisa.gov/news-events/news/cybersecurity-electronic-devices(A级)
Vulnerability of Wi-Fi WPA2 networks | ENISA · https://www.enisa.europa.eu/news/enisa-news/vulnerability-of-wi-fi-wpa2-networks(A级)
Holiday Traveling with Personal Internet-Enabled Devices | CISA · https://www.cisa.gov/news-events/news/holiday-traveling-personal-internet-enabled-devices(A级)