Wi-Fi 显示已连接却无法上网,通常是被认证门户拦截、HTTPS 重定向失效或 DNS 解析锁死所致,需按特定流程逐一排查。
你连上了 Wi-Fi,信号满格却打不开网页,这往往不是线路断了,而是网络在等你“交钱”或“签字”。在酒店、机场和咖啡馆,这种场景最典型:设备显示已连接,但浏览器里只有空白页或错误提示[1]。别急着怪信号差,先判断是不是被Captive Portal(认证门户)拦住了。很多时候,问题不在于物理连接,而在于那个看不见的“守门人”还没放行。
Wi-Fi 显示已连接却不能上网,应该怎么排查?
快速答案:“已连接”通常只表示设备连上了 Wi-Fi,不代表已经获得互联网访问权限。酒店、机场和咖啡馆的网络可能要求先完成认证门户登录;如果没有登录提示,也可能是 DNS、设备网络设置、运营商网络或场所外网出现问题。应按顺序排查,而不是直接认定某一种原因。
先确认连接的是官方网络:向场所工作人员核实 Wi-Fi 名称和连接方式。不要仅凭网络名称相似、信号较强或自动弹出的页面判断它可信。
查看是否需要登录: 检查手机或电脑是否显示“登录网络”“需要认证”等提示;如有提示,按场所提供的官方步骤完成验证或同意使用条款。
没有弹出登录页时:断开并重新连接该 Wi-Fi,再查看系统登录提示。仍没有提示时,向工作人员询问官方认证入口。不要为了触发跳转而在陌生页面输入密码或支付信息。
检查设备网络设置:如果此前手动设置过 DNS、代理或静态 IP,可记录原配置后,按网络提供方的说明检查是否应使用自动获取。不要把更换为某个公共 DNS 当作通用修复方法。
检查 VPN 和加密 DNS:它们在某些网络中可能影响认证页面的显示,但不应未经判断就关闭。个人设备可参考服务商说明排查;企业或学校管理的设备,应先联系 IT,不要绕过强制安全策略。
判断是否为场所网络故障:询问其他用户能否通过同一 Wi-Fi 上网,或用自己的蜂窝数据进行对比。如果多人都无法使用,应联系场所网络管理员;如果只有你的设备异常,再重点检查本机配置。
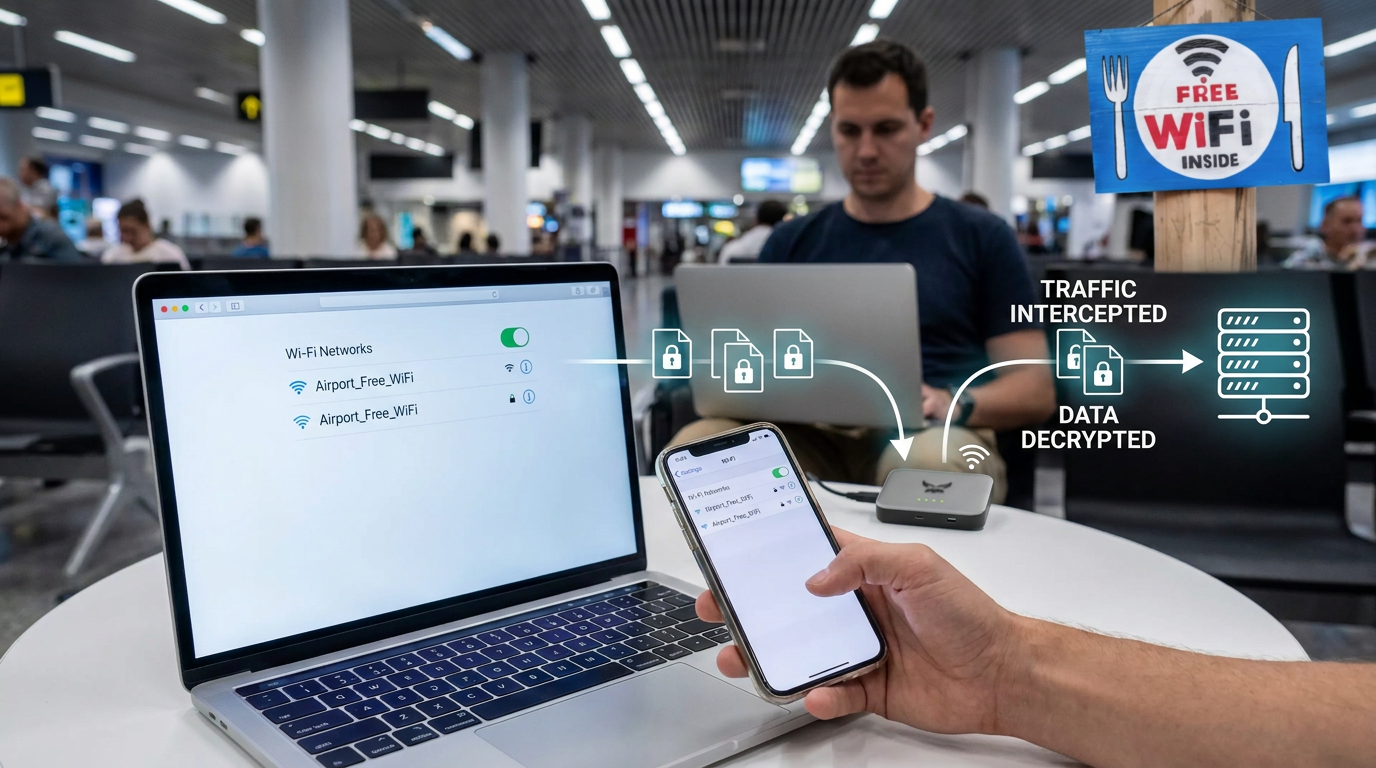
安全提醒:认证页面若要求安装未知证书或配置文件,或索取银行密码、主邮箱密码等与 Wi-Fi 登录无关的信息,应停止操作并向场所工作人员核实。不要忽略浏览器的证书警告。
判断原则:登录页没有出现,不等于一定是 DNS 故障;连接图标正常,也不等于互联网线路正常。每一步只能缩小排查范围,不能单凭一个现象确诊原因。
一句话结论:先核实官方 Wi-Fi 和认证要求,再检查设备设置及场所网络状态;无法确认登录页面是否可信时,优先使用自己的蜂窝数据并联系工作人员。
第一步:确认是否被 Captive Portal(认证门户)拦截
确认是否被认证门户拦截,核心是观察系统是否自动弹出登录窗口,以此判断网络处于未授权状态还是正常通行状态。
很多现代操作系统会在检测到未认证网络时,自动弹出一个系统级的登录窗口。
看屏幕:留意是否有独立的对话框跳出,要求输入房号、手机号或点击“同意条款”。
看任务栏:Windows 和 macOS 的任务栏通知区域常会有“需要登录”的图标提示[1]。
合格标准:只要出现此类弹窗,说明你的设备已成功连接到目标 SSID,故障点在于“身份验证”而非“物理连接”。
如果没看到系统弹窗,打开浏览器手动访问任意网站。页面加载失败,或者瞬间跳转到一个陌生的登录页,这是典型的 HTTP 重定向机制在起作用,网络强制把你从请求的地址拉到了认证页面[1]。这里有个细节要注意:如果 DNS 解析失败,浏览器甚至无法发起这个跳转请求,导致一直卡在“正在连接”的状态[1]。
遇到登录页时,保持警惕比急着上网更重要。不要为了连通网络就无条件信任弹出的页面。如果页面要求安装未知证书、下载不明配置文件,或输入与当前场景无关的高敏感账号(如银行密码、主邮箱),立即关闭页面[2][1]。正规场所通常只需输入手机号验证码、房号或点击同意协议,绝不会索要额外权限。企业级网络可能涉及更复杂的策略匹配,但普通用户只需守住“不装不明软件、不输无关密码”这条底线即可[3][4]。
实战避坑指南:新手最容易犯的错误是在遇到登录页时,习惯性点击页面上的“快速修复”或“一键优化”按钮,以为能解决连接问题。实际上,这些按钮往往诱导下载恶意配置描述文件(Profile),一旦安装,不仅无法上网,还可能让设备处于被监控状态。正确的做法是只在该页面直接输入运营商提供的验证码或房号,绝不点击任何非官方渠道引导的第三方链接或下载按钮。
✅ 本章行动清单
[ ] 确认 Wi-Fi 图标旁无感叹号,且已连接正确的 SSID。
[ ] 检查屏幕是否有系统级登录弹窗弹出。
[ ] 尝试打开浏览器,看是否自动跳转至认证页。
[ ] 核对登录页要求:若无合理理由索要证书或高敏信息,立即停止操作。
第二步:主动访问 HTTP 页面以触发重定向机制
主动访问 HTTP 页面能强制触发网关重定向,因为加密的 HTTPS 流量会阻碍门户修改响应内容从而无法弹出登录页。
浏览器默认打开的往往是加密的 HTTPS 首页,但这恰恰是许多Captive Portal(认证门户)失效的“隐形杀手”。当网关试图拦截你的请求并弹出登录页时,加密流量让它无法直接修改响应内容。如果初始连接被防火墙规则阻断,或者客户端坚持使用 HTTPS,门户就失去了接管流量的机会。
你现在的任务是手动打破这种僵局,强制发起一个未加密的请求。不要依赖浏览器的自动跳转或书签,直接在地址栏输入一个纯 HTTP 地址,例如 http://example.com 或 http://neverssl.com。这一步的核心在于绕过加密层,让网关有机会在数据包层面进行拦截和重定向。
根据 pfSense 的技术文档,Captive Portal 排障中无法重定向的常见原因,明确包含了“客户端默认访问 HTTPS 首页”这一项 [1]。这意味着,如果你的设备一上来就尝试建立 TLS 握手,而网关的防火墙规则只允许明文 HTTP 流量通过,整个重定向链条就会在第一环断裂。只有确保初始 HTTP 请求未被阻断,门户才能正常接管流量并完成身份验证 [1]。
操作合格标准:
输入地址后,浏览器没有直接加载目标网站的首页内容。
浏览器成功被重定向到了 Wi-Fi 提供的认证登录页面。
若仍显示原网站内容,说明该网络可能未部署门户,或防火墙已完全放行 HTTP 流量。
如果手动输入 HTTP 地址依然打不开网页,或者浏览器提示“连接不安全”却未跳转,请检查是否开启了系统级的私有 DNS 或 VPN 代理。这些工具可能会绕过本地网关的拦截逻辑,导致你无法触达认证页面 [1][5]。此时,暂时关闭这些服务再试一次,往往能找回丢失的跳转机会。
案例补充:除了常见的公共 Wi-Fi,某些老旧的校园网或企业内网也采用类似的机制。例如,某高校图书馆的旧版 Wi-Fi 系统曾长期因学生手机默认开启 HTTPS 预加载而频繁报错“无法连接”,后来管理员在后台将部分测试域名加入白名单,才解决了这个问题。这说明不同场景下的网络策略差异巨大,不能一概而论。
本章行动清单:
[ ] 打开浏览器,新建无痕/隐私窗口
[ ] 地址栏手动输入
http://example.com(必须带 http 前缀)[ ] 观察是否跳转到登录页
[ ] 若未跳转,检查并临时关闭 VPN 或私有 DNS 设置
第三步:检查 DNS 设置是否被锁定导致解析失败
DNS 设置被锁定会导致域名无法解析为 IP 地址,使浏览器找不到目标服务器,进而让认证门户失去拦截和重定向的机会。
如果前两步操作后依然没有弹出登录页,问题可能出在域名解析环节。DNS 解析失败就像电话簿坏了,负责把网址翻译成服务器能识别的 IP 地址。一旦这本“电话簿”损坏,浏览器就找不到门牌号,自然无法发起那个关键的 HTTP 请求,Captive Portal也就失去了拦截和重定向的目标[1]。pfSense 文档明确指出,DNS resolution not functioning(DNS 解析不工作)是导致门户未重定向的核心原因之一[1]。
你需要先确认设备的 DNS 设置没有被“锁死”。有些设备或网络配置会将 DNS 固定指向某个特定的公共解析器,比如某些老旧路由器或特定场景下的企业网络,可能会强制使用不可达的旧版 DNS 服务器。当这些服务器无响应时,你的设备就会一直等待,直到超时,而不会尝试去连接真正的认证页面。
临时排查时,请执行以下操作:
进入设备的 Wi-Fi 高级设置,查看 IPv4 或 IPv6 的 DNS 字段。
确认是否填写了具体的静态 IP 地址,而非“自动获取”。
如果是静态 IP,尝试将其改为“自动获取”,或者手动替换为通用的公共 DNS(如 8.8.8.8 或 114.114.114.114)。
保存设置后,断开 Wi-Fi 重新连接,再次尝试访问任意网页。
除了静态锁定,现代网络环境中的隐私保护工具也可能干扰重定向流程。如果你开启了 VPN、私有 DNS 或加密 DNS 服务,它们会优先处理所有流量,甚至直接绕过本地网络的 DNS 劫持机制。这种设计初衷是保护隐私,但在遇到需要重定向的认证门户时,反而成了拦路虎。
| 干扰源类型 | 对重定向的影响逻辑 | 建议操作 |
|---|---|---|
| 静态 DNS 锁定 | 指向不可达服务器,请求直接超时 | 改回自动获取或更换可用 DNS |
| 系统级 VPN | 流量全部隧道化,绕开本地网关重定向 | 暂时关闭 VPN 开关 |
| 私有/加密 DNS | 加密查询直达远程服务器,阻断本地劫持 | 关闭 DoH/DoT 功能 |
| 企业安全代理 | 策略层拦截并转发异常流量,可能误判 | 切换至个人网络或联系 IT |
验证这些变量时,只需暂时关闭相关服务即可。例如,在手机设置中找到“私有 DNS”选项,将其从“自动”或指定服务商改为“关闭”;在电脑端退出正在运行的 VPN 客户端[1]。注意,本章证据主要覆盖 DNS、HTTP 与 HTTPS 首页层面的通用影响,对于特定企业网络中的复杂代理策略,上述方法未必能完全解决,但足以排除最常见的客户端配置干扰[5]。
完成上述调整后,再次打开浏览器测试。如果此时能正常弹出登录页或加载出错误提示,说明之前的故障确实源于 DNS 解析受阻。记住,不要盲目信任任何要求安装未知证书或下载不明配置文件的“修复方案”,这往往是钓鱼陷阱,而非真正的网络故障[2][1]。
本节行动清单
[ ] 检查 DNS 是否为静态固定值,若是则改为自动获取。
[ ] 确认 VPN、私有 DNS 或加密 DNS 服务已暂时关闭。
[ ] 重新连接 Wi-Fi 并测试网页访问。
[ ] 警惕要求安装证书或下载文件的异常提示。
进阶判断:当上述步骤无效时的网络层级分析
当常规排查无效时,问题往往源于企业级网络的深层身份验证或安全策略校验,设备仅获入场券而未通过后台权限审核。
如果前三个步骤都走完了,网页依然打不开,别急着怪手机或路由器坏了。问题可能根本不在你的设备上,而是卡在了更深层的身份验证或安全策略里。企业级网络环境通常把认证、身份源匹配和安全策略作为一道关卡,设备连上 Wi-Fi 只是拿到了入场券,真正的通行权取决于后台是否通过了策略校验 [3][4]。
这时候你需要意识到,不同系统的 Wi‑Fi 连上却打不开网页的排查步骤并不通用。商业 Wi‑Fi 系统往往有封闭的管理后台和特定的交互流程,而像 pfSense 这样的开源方案则更多依赖管理员手动配置防火墙规则和 DNS 解析 [1]。前者可能在后台默默拦截了流量,后者则可能因为一条错误的 ACL(访问控制列表)导致重定向失败。盲目套用某一种方案的排查经验,可能会让你忽略真正的问题点。
| 故障特征 | 商业 Wi‑Fi 系统常见表现 | 开源方案 (如 pfSense) 常见表现 |
|---|---|---|
| 重定向失败 | 后台自动拦截,前端无明确报错 | 防火墙规则未放行 HTTP 80 端口 |
| DNS 状态 | 内部域名解析正常但外网不通 | 解析器配置错误导致无法触发门户 |
| 策略影响 | 基于用户组或 MAC 地址的动态限制 | 需手动检查 ACL 与 VLAN 划分 |
| 日志位置 | 集中式管理控制台 | 本地系统日志或 Web 界面日志 |
| 修复难度 | 需联系运营商或 IT 部门 | 需具备网络配置权限 |
面对这种复杂情况,最务实的做法是切换到一个干净的测试环境,比如用手机热点对比一下。如果热点能上网,说明你的设备没问题,问题出在目标网络的策略层。此时不要试图自行破解或安装不明证书来绕过限制,这既不安全也解决不了根源 [2]。直接联系网络管理员是最快的路径,让他们去检查身份源匹配和策略日志,而不是你在客户端反复重试。
FAQ:关于 Wi‑Fi 连接问题的常见疑问
Q: 为什么有时候重启路由器也没用?A: 如果问题出在Captive Portal(认证门户)的配置或后端策略上,单纯重启客户端或路由器可能无法刷新会话。特别是当 DNS 缓存或防火墙规则处于“锁定”状态时,需要清除本地网络配置或联系管理员重置策略。
Q: 开启“私有 DNS”能解决打不开网页的问题吗?A: 恰恰相反。在遇到需要重定向的Captive Portal时,启用私有 DNS(如 DoH/DoT)往往会阻断本地的 DNS 劫持机制,导致浏览器无法跳转到登录页。建议暂时关闭此功能进行测试。
Q: 如何区分是 DNS 解析失败还是单纯的断网?A: 可以尝试 ping 一个公网 IP(如 ping 8.8.8.8)。如果能通但打不开网页,通常是 DNS 问题;如果连 IP 都 ping 不通,可能是物理链路或认证门户未放行导致的断网。
参考来源
Troubleshooting Captive Portal | pfSense Documentation · https://docs.netgate.com/pfsense/en/latest/troubleshooting/captiveportal.html(B级)
Tips for secure user authentication | ENISA · https://www.enisa.europa.eu/news/enisa-news/tips-for-secure-user-authentication(A级)
How to Troubleshoot Captive Portal - Clear - Palo Alto Networks · https://knowledgebase.paloaltonetworks.com/KCSArticleDetail?id=kA10g000000CljXCAS(B级)
Troubleshoot the captive portal identity source · https://docs.manage.security.cisco.com/cdfmc/r_troubleshooting_captive_portal_issues_2.html(B级)
DNS over HTTPS and DNS over TLS · https://mullvad.net/en/help/dns-over-https-and-dns-over-tls(B级)