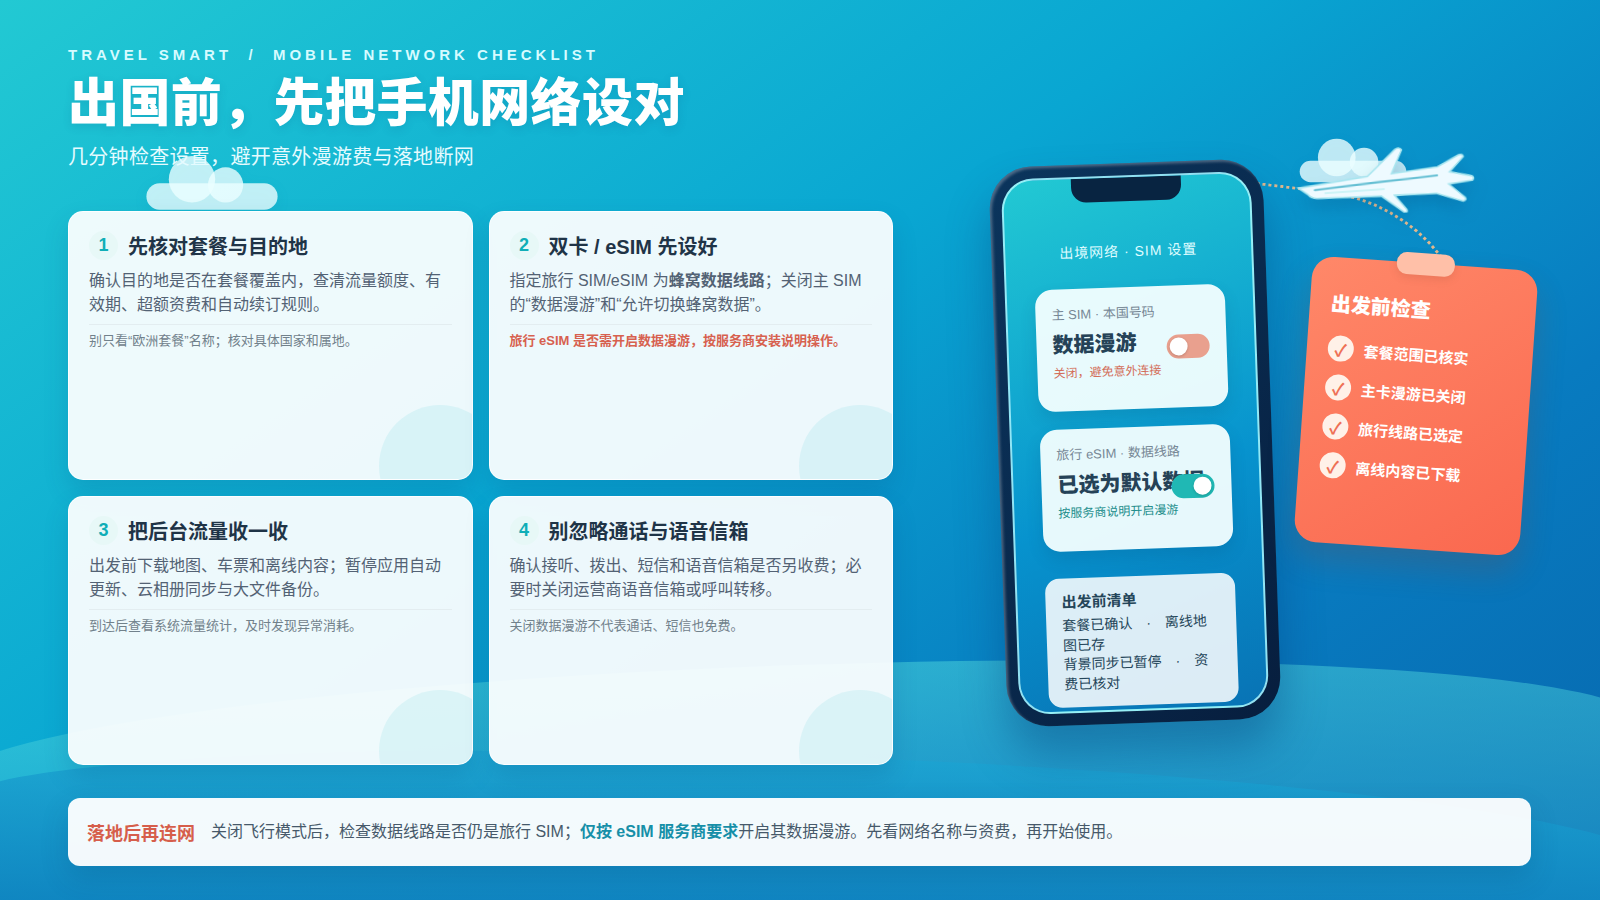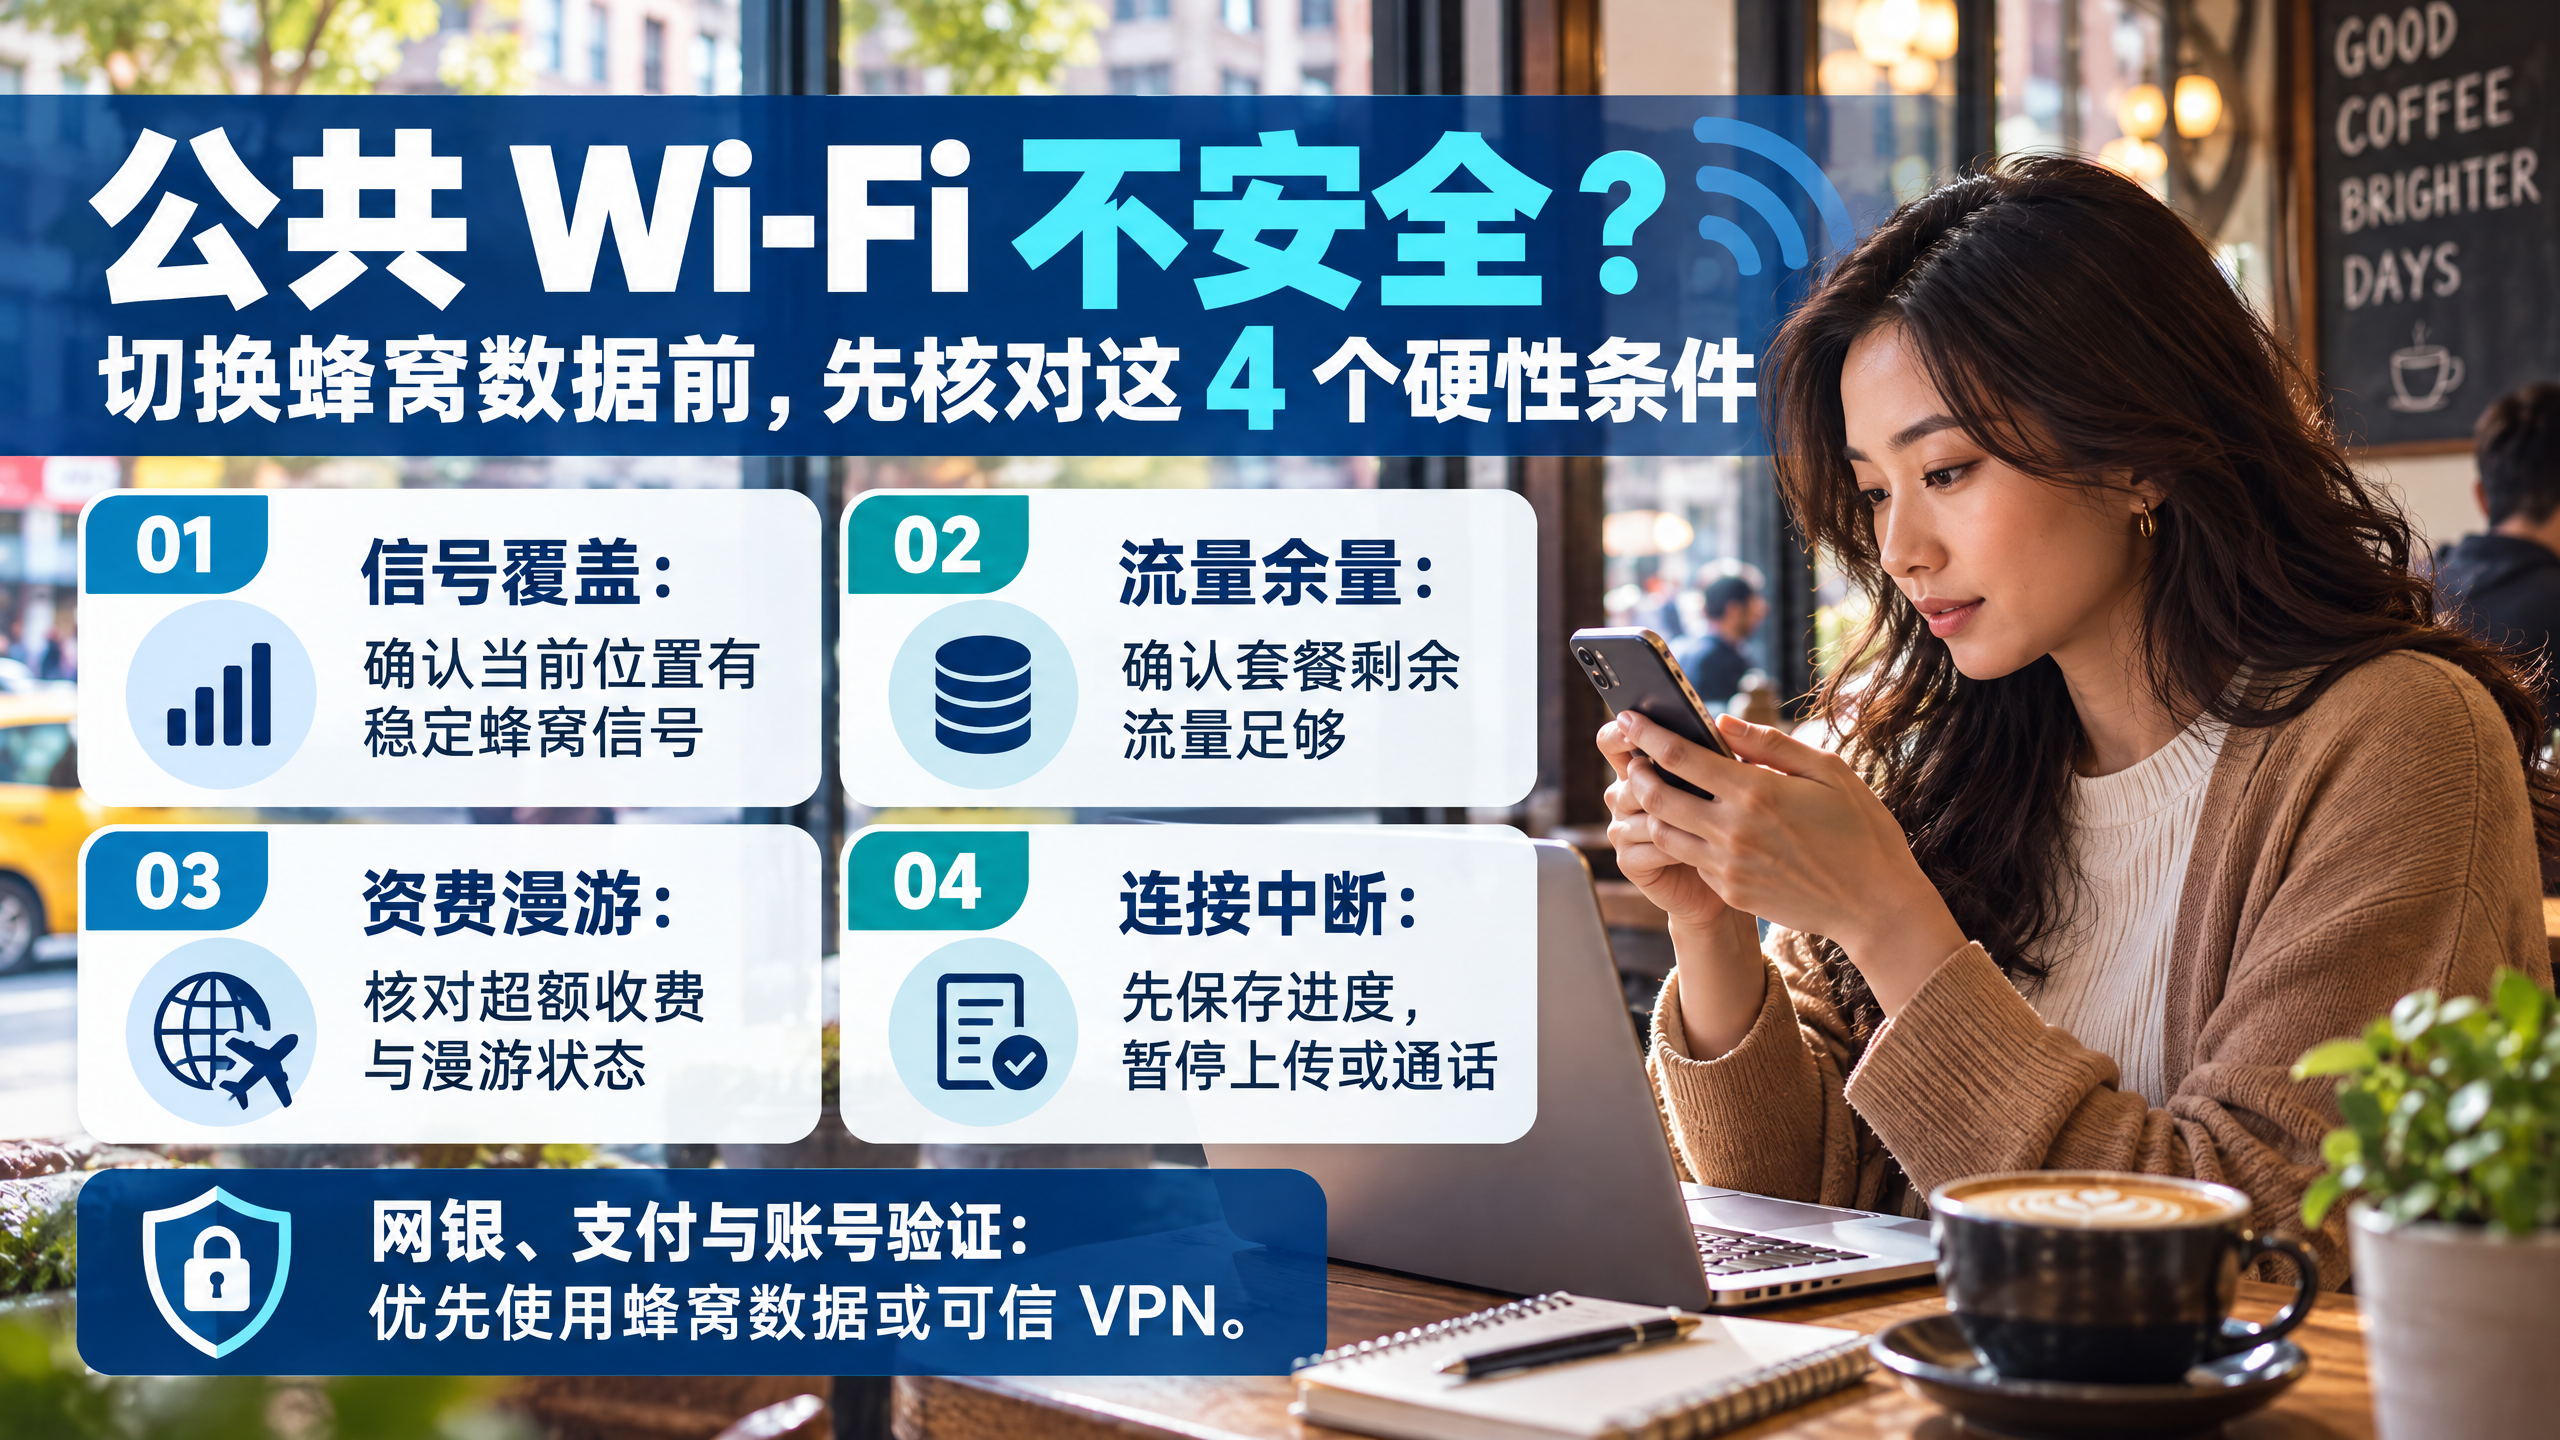
蜂窝数据替代 Wi-Fi 的有条件安全定义:这并非一个默认的最优解,而是一个受制约的安全备用链路。仅当确认漫游资费可控、设备频段兼容、eSIM 激活状态正常及符合当地实名合规四项指标均达标后,该链路才比开放公共 Wi-Fi 更适合处理敏感操作。
为什么专家建议用蜂窝数据替代 Wi‑Fi?背后的共识与误区
专家建议切换至蜂窝数据是因为其加密传输特性可规避公共 Wi-Fi 的中间人攻击风险,但仅作为特定场景下的备用方案而非默认的最优解。
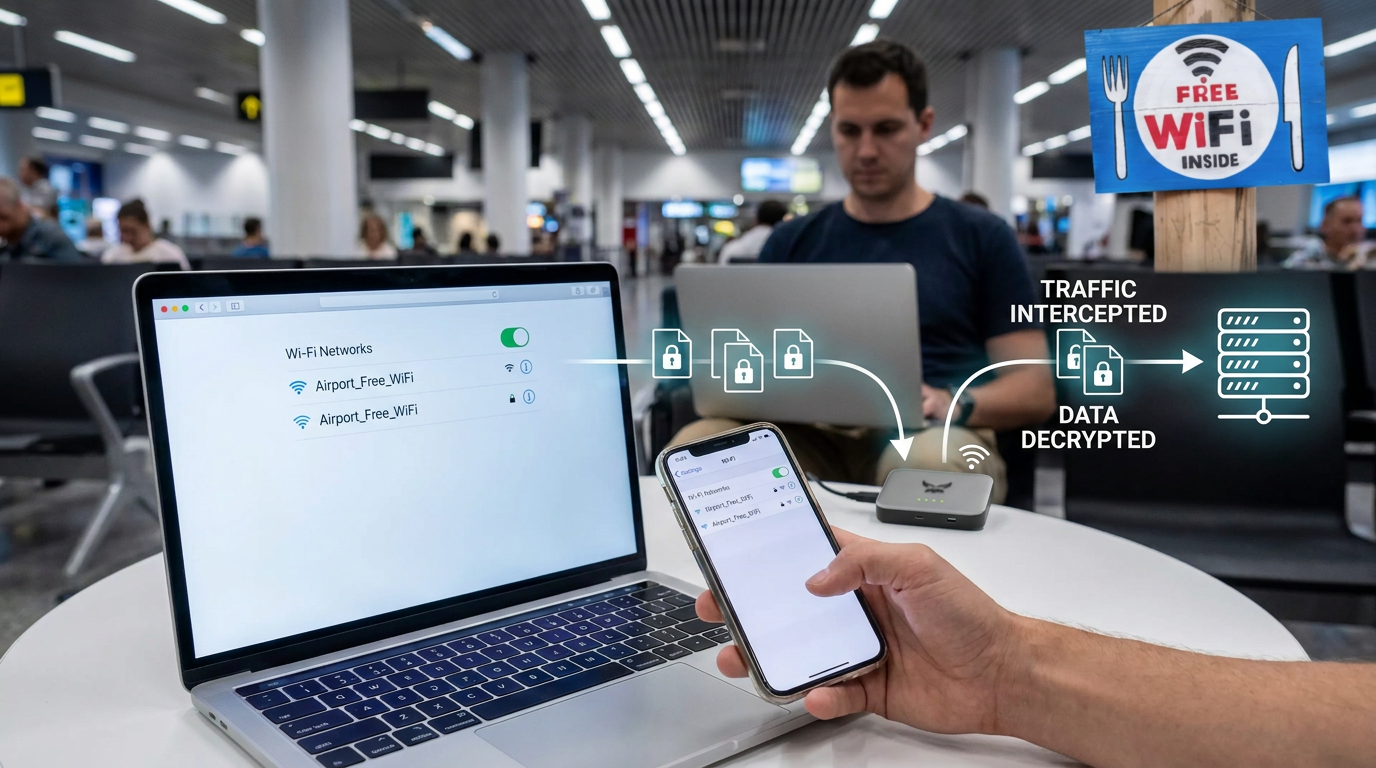
在机场候机厅或街角咖啡店,当你需要登录网银时,是该连上免费 Wi‑Fi 还是切断它改用流量?美国国土安全部下属的 CISA 给出了明确指令:处理个人业务、网购等敏感操作时,应关闭公共 Wi‑Fi 并切换至蜂窝数据[1]。欧盟网络安全局 ENISA 在 2017 年 WPA2 漏洞爆发期间也提出类似方案,建议在厂商修复固件前,暂时使用运营商 4G/5G 网络作为替代[2]。这两条来自不同权威机构的建议,共同指向一个核心逻辑:蜂窝数据是应对“公共 Wi‑Fi 不安全”时的备用链路,而非默认的最优解。
然而,许多用户将“能上网”等同于“绝对安全”,忽略了旅行场景下移动网络面临的现实门槛。漫游资费、信号覆盖盲区、eSIM 激活状态及当地实名规则,都可能让这条备用链路瞬间失效。若未确认这些条件,盲目切换不仅无法保障安全,反而可能因网络中断导致交易失败。
更深一层看,这种争议往往源于对“安全”定义的错位。公众讨论常将“加密传输”视为安全的唯一标准,认为只要数据在管道里是加密的(无论是通过 HTTPS 还是 VPN),风险就可控了。但技术视角的“链路安全”并不等同于“业务安全”。开放 Wi‑Fi 的风险在于物理层和链路层的监听与劫持,而蜂窝数据虽然拥有更严密的底层认证机制,却引入了新的变量:设备端的身份验证、本地网络的合规性审查以及运营商层面的流量策略。当用户在公共 Wi‑Fi 上遭遇中间人攻击时,损失的是凭据;而当用户在未确认条件的蜂窝网络上尝试金融操作时,可能面临的是交易被当地合规系统直接阻断,或因信号波动导致的会话超时。因此,真正的安全不是单纯选择哪条路,而是确认这条路的“入口”是否已经为你敞开。
权威机构的具体场景建议
| 机构 | 触发场景 | 具体建议动作 | 适用边界 |
|---|---|---|---|
| CISA | 机场、咖啡店等开放环境 | 关闭 Wi‑Fi,改用蜂窝数据处理网银或购物 | 针对敏感交易,非日常浏览 |
| ENISA | WPA2 漏洞待修复期 | 使用运营商移动网络替代 Wi‑Fi 连接 | 临时替代方案,需等待补丁 |
| 通用原则 | 任何不可信公共热点 | 优先选择蜂窝数据作为备用链路 | 前提是设备与资费无异常 |
CISA 的建议聚焦于避免在开放网络中暴露凭据,而 ENISA 则从协议漏洞角度支持移动网络作为临时避险通道[1][2]。两者虽出发点不同,但结论一致:在缺乏加密保护的公共 Wi‑Fi 面前,蜂窝数据提供了更可靠的底层传输环境。但这并不意味着它是万能钥匙。MFA(多因素认证)和 VPN 虽然能降低凭据泄露后的损失或建立加密隧道,却无法解决无线链路本身的物理风险或设备端的钓鱼陷阱[3][4]。真正的安全,始于对“备用链路”适用条件的清醒认知——只有当覆盖、资费、设备及合规性全部就绪时,切换蜂窝数据才比连接公共 Wi‑Fi 更稳妥。
蜂窝数据替代 Wi‑Fi 的四大硬性安全条件
四大硬性安全条件包括覆盖可用性、漫游资费可控性、设备频段兼容性及当地实名制合规性,四项指标全部满足时蜂窝网络才构成稳健通道。
CISA 建议关闭公共 Wi‑Fi 改用蜂窝数据处理网银,但这并非无条件的万能方案。旅行中的移动网络受漫游费用、限速策略、设备频段及当地实名规则制约,这些条件未确认前,蜂窝链路只是冗余节点而非可用性保证[1][2]。只有当覆盖、资费、设备兼容和当地规则四项指标全部达标时,它才构成比开放 Wi‑Fi 更稳健的安全通道。
被忽视的漫游与设备门槛
许多用户以为打开飞行模式切换信号即可,却忽略了资费陷阱与硬件限制。若未提前确认漫游套餐,高额费用可能迫使你在交易中途中断连接,或因运营商触发限速导致页面加载失败[1][2]。这种不稳定性在需要连续传输敏感数据的场景下尤为致命。
除了资费,硬件兼容性常被低估。VoLTE 支持不足或 eSIM 未激活,都可能导致设备无法接入当地基站。即便手机显示有信号,若缺乏必要的频段支持或热点共享功能受限,业务连续性依然无法保障[1][2]。出发前必须验证 eSIM 状态及 VoLTE 开关,确保硬件能正确识别并驻留当地网络。
当地实名规则与合规风险
部分国家实行严格的 KYC(实名认证)制度,这是最容易被忽视的隐形门槛。在这些地区,未通过身份验证的 SIM 卡可能被限制访问特定应用,甚至完全阻断移动数据服务[1][2]。对于依赖金融类 App 的用户,这意味着即便信号满格,也可能因合规缺失而无法登录网银或完成支付。
下表对比了“满足条件”与“未确认条件”下的蜂窝数据表现:
| 对比维度 | 满足所有安全条件 | 关键条件缺失(如资费/实名) |
|---|---|---|
| 连接稳定性 | 持续可用,适合大额转账 | 易因限速或断流中断交易 |
| 费用风险 | 可控,无意外扣费 | 可能产生高额漫游费 |
| 功能可用性 | 完整支持金融 App 登录 | 可能因 KYC 限制无法访问 |
| 设备适配 | 频段匹配,eSIM 正常 | 信号满格但无法建立数据通道 |
| 最终结论 | 可作为敏感操作的安全备用链路 | 仅作为冗余节点,不可依赖 |
蜂窝数据的安全性建立在严谨的前提之上。只有当你确认资费透明、设备就绪且符合当地法规时,这条备用链路才能真正发挥其保护作用。否则,盲目切换反而可能陷入新的困境。
如何判断当前环境是否满足切换蜂窝数据的条件?
判断是否满足切换条件需逐一验证资费、信号覆盖及设备合规状态,只有所有前置项经确认无误,备用链路才具备处理敏感事务的可靠性。
很多人以为只要打开飞行模式、切断 Wi‑Fi,手机自动切到 4G/5G 就能高枕无忧。事实并非如此。如果没提前确认资费、覆盖和合规状态,蜂窝网络只是“能连上”的冗余节点,而非可靠的“可用性保证”。只有当所有前置条件都经过验证,这条备用链路才比开放 Wi‑Fi 更适合处理敏感事务[1][2]。
出发前的安全检查清单与演练指南
判断的核心在于实操前的全面核查。真正有效的策略是建立一套“动作清单”,并进行实际演练。不要等到抵达目的地再测试,建议执行以下出发前一周的“断网演练”清单:
环境准备: 在家中关闭 Wi-Fi 开关,强制手机仅使用蜂窝网络。
配置检查: 检查实体卡状态或确认 eSIM 配置页面的“数据漫游”选项已开启,确认运营商后台权限。
业务模拟: 在蜂窝网络下,尝试进行一次小额支付或银行查询,验证业务连通性。
问题暴露与修复: 此演练用于提前暴露 eSIM 配置文件未同步、VoLTE 设置错误等隐患。如果在家里都无法成功发起数据连接,到了国外遇到信号切换时,问题只会更复杂。
其他安全措施如 MFA、软件更新或 VPN 虽重要,却无法单独解决无线链路的不确定性。MFA 主要防范凭据失守后的连锁反应,而非拦截链路本身;VPN 和加密 DNS 则无法防止设备物理丢失或当地执法检查[3][4][6]。为了更直观地理解不同防护手段的边界,请看下表:
| 防护手段 | 核心作用 | 无法解决的问题 | 适用场景局限 |
|---|---|---|---|
| 蜂窝数据 | 替代不安全的公共 Wi‑Fi 链路 | 资费过高、无信号、实名限制 | 需预先确认覆盖与规则 |
| MFA | 降低密码泄露后的账号风险 | 无法阻止链路层面的流量劫持 | 依赖短信或 App 可达性 |
| 企业 VPN | 加密应用层通信通道 | 无法防御设备被没收或本地执法 | 受限于企业策略与连通性 |
| 软件更新 | 修复已知协议漏洞(如 WPA2) | 无法应对未知的零日攻击或物理丢失 | 依赖稳定网络进行下载 |
若上述条件未确认,蜂窝网络随时可能因欠费停机或频段不支持而中断。因此,不要试图用软件层面的补丁去填补物理链路的缺口。只有在资费、覆盖、设备及规则全部落地的前提下,切换蜂窝数据才是稳妥的安全底线。
结论:蜂窝数据是安全底线,而非万能钥匙
蜂窝数据是应对公共 Wi-Fi 风险的底线保障,但若未确认漫游资费、设备支持及实名规则等前提,其安全性并不优于开放网络。
CISA 与 ENISA 虽建议用蜂窝网络替代公共 Wi‑Fi,但这并非无条件放行[1][2]。旅行中的蜂窝链路受漫游资费、设备频段、eSIM 激活及当地实名规则多重制约;若这些前提未确认,其安全性并不优于开放 Wi‑Fi[1][2]。
许多人误以为开启 VPN 或加密 DNS 就能高枕无忧。事实是,工具只能建立加密通道,无法阻挡设备被盗、钓鱼陷阱、恶意 App 或目的地执法检查[3][4]。MFA 能减少凭据失守后的连锁损失,却解决不了无线链路本身的拦截风险[3]。
蜂窝数据只是安全底线,不是万能钥匙。只有在覆盖、资费、设备兼容及当地规则全部预先确认无误时,它才比开放 Wi‑Fi 更稳健[1][2]。若条件存疑,请勿贸然进行网银转账或敏感购物,此时“备用”可能变“断连”,甚至带来新的合规隐患。
常见问题 (FAQ)
Q: 如果我在国外没有开通国际漫游,还能用蜂窝数据吗?
A: 通常不行。如果没有开通国际漫游,手机即使搜索到当地信号也无法建立数据连接。此时“蜂窝数据”无法作为备用链路,你只能寻找可信的有线网络或酒店付费 Wi‑Fi(仍需配合 VPN)。
Q: 有了 VPN 还需要切换蜂窝数据吗?
A: 需要。VPN 能加密数据流,但无法消除公共 Wi‑Fi 的物理风险(如 ARP 欺骗、中间人攻击)以及设备端的风险。在极度敏感的金融操作场景下,结合蜂窝数据与 VPN 是双重保险。
Q: 什么是“蜂窝数据替代 Wi‑Fi 的安全条件”中最容易忽略的一点?
A: 往往是当地的实名合规规则。很多国家要求外卡实名登记才能使用数据服务,若未提前了解,即便信号满格、资费充足,你也可能无法访问银行网站。
参考来源
Holiday Traveling with Personal Internet-Enabled Devices | CISA · https://www.cisa.gov/news-events/news/holiday-traveling-personal-internet-enabled-devices(A级)
Vulnerability of Wi-Fi WPA2 networks | ENISA · https://www.enisa.europa.eu/news/enisa-news/vulnerability-of-wi-fi-wpa2-networks(A级)
Tips for secure user authentication | ENISA · https://www.enisa.europa.eu/news/enisa-news/tips-for-secure-user-authentication(A级)
Tips for cybersecurity when working from home | ENISA · https://www.enisa.europa.eu/tips-for-cybersecurity-when-working-from-home(A级)
Cybersecurity for Electronic Devices | CISA · https://www.cisa.gov/news-events/news/cybersecurity-electronic-devices(A级)
DNS over HTTPS and DNS over TLS · https://mullvad.net/en/help/dns-over-https-and-dns-over-tls(B级)