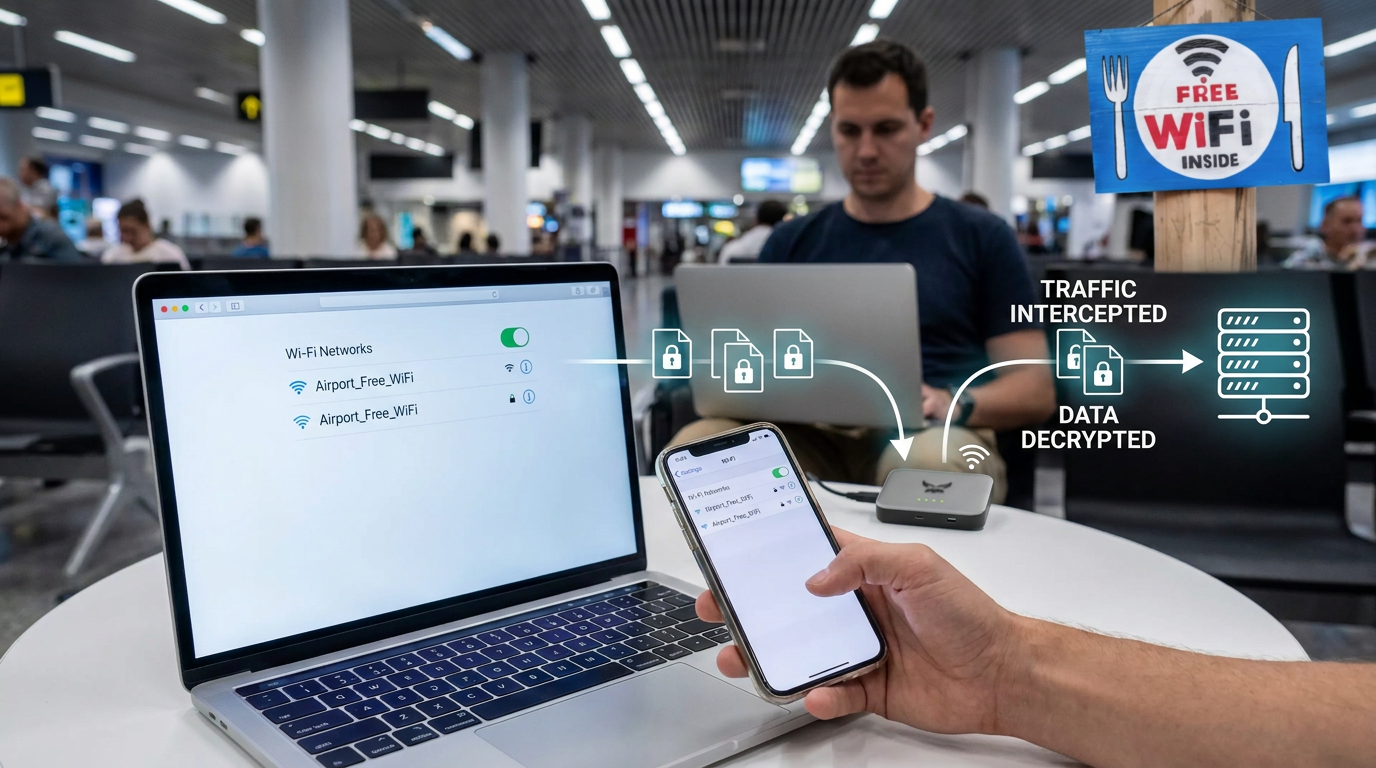
Evil Twin 攻击通过伪装成官方网络名称诱导用户连接,利用 WPA2 协议握手阶段的漏洞,在不破解密码的情况下直接拦截并解密传输流量。
什么是 Evil Twin 假 Wi-Fi?连接后会有什么风险?
快速答案:Evil Twin(邪恶双胞胎)是指攻击者设置一个看起来像机场、酒店或咖啡馆官方网络的 Wi-Fi 接入点,诱导用户连接。同名网络、较强信号或仿真的登录页面都可能增加误连风险,但不代表设备一定会自动连接,也不代表攻击者能直接读取所有加密内容。
如果用户连接了恶意热点,攻击者可能观察部分网络信息、操纵网络连接,或通过伪造登录页面诱导用户输入账号、密码和支付信息。未加密的通信风险更高;正确使用并验证的 HTTPS 通信仍提供重要保护,但 HTTPS 锁标志本身不能证明网站就是你想访问的官方机构。
它和 WPA2 漏洞有什么区别?Evil Twin 是伪装接入点的攻击方式;KRACK 是针对部分未修补设备的 WPA2 密钥重装漏洞。两者不是同一回事,也不能据此断言攻击者在任何公共 Wi-Fi 上都能解密 HTTPS 内容。及时更新手机、电脑和路由器,可以降低已知漏洞的风险。
使用公共 Wi-Fi 时,建议这样做:
向场所工作人员确认官方网络名称及连接方式,不只凭网络名称或信号强度判断。
关闭不必要的自动连接;离开后可选择“忘记此网络”。
使用 HTTPS 网站和官方应用,核对网址;遇到证书警告时不要继续输入敏感信息。
保持操作系统和应用更新,关闭公共网络下不必要的文件共享。
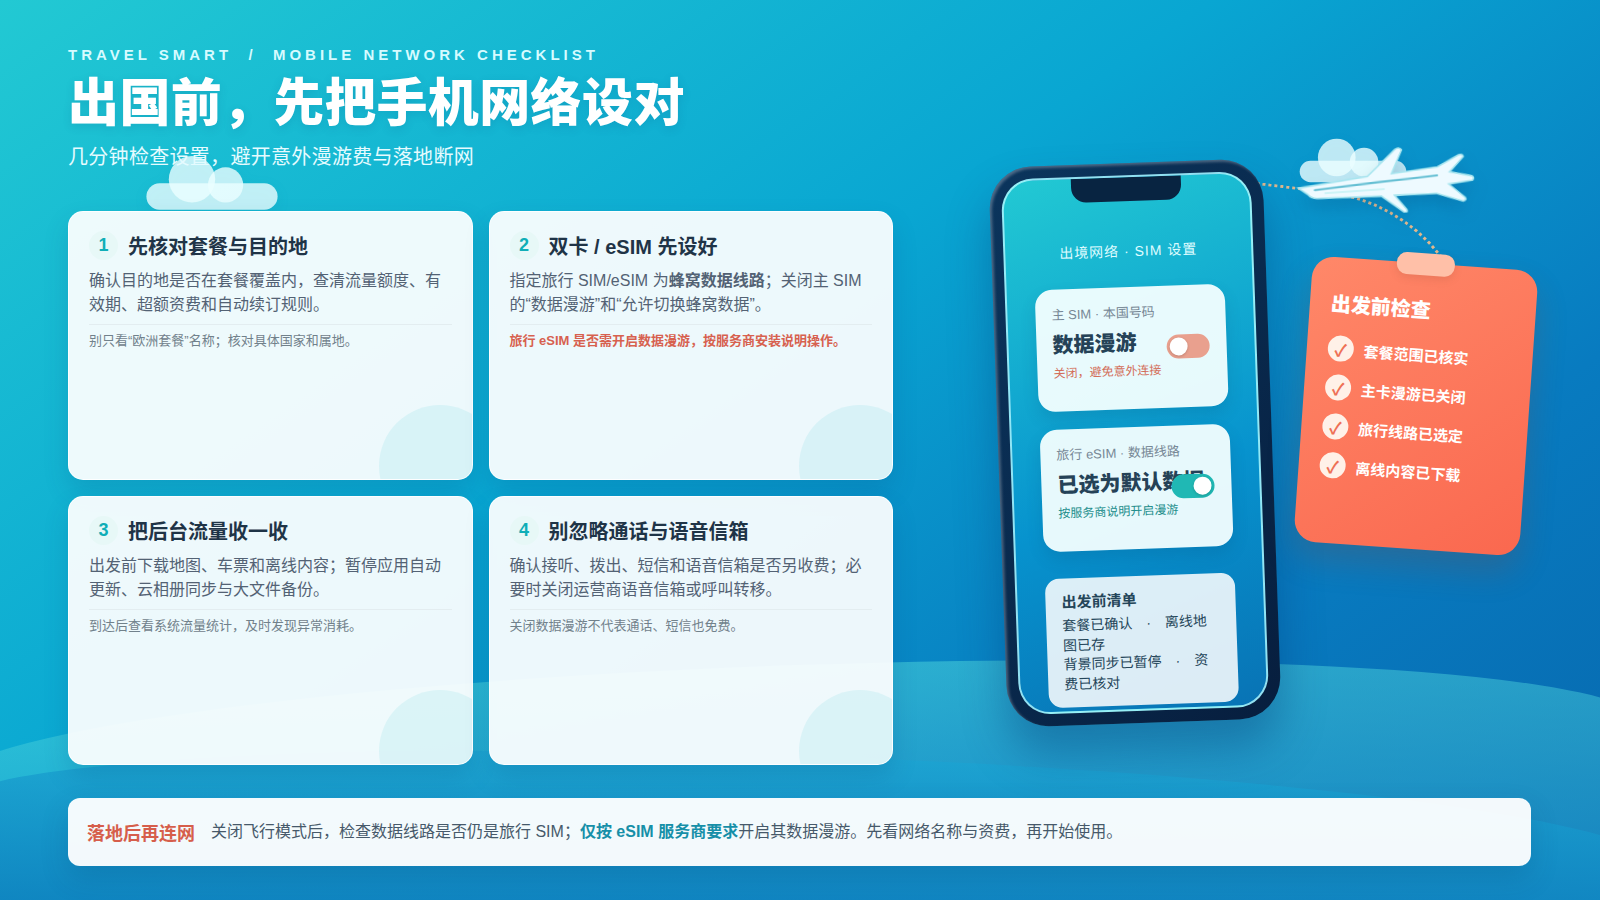
处理敏感业务时,可优先使用自己的蜂窝数据;如使用 VPN,应选择可信服务,并认识到 VPN 不能识别所有钓鱼网站。
一句话结论:假 Wi-Fi 的关键风险是“连接对象可能被冒充”,而不是“所有 WPA2 和 HTTPS 流量都会被直接破解”。
为什么连接看似正常的公共 Wi-Fi 仍不安全?
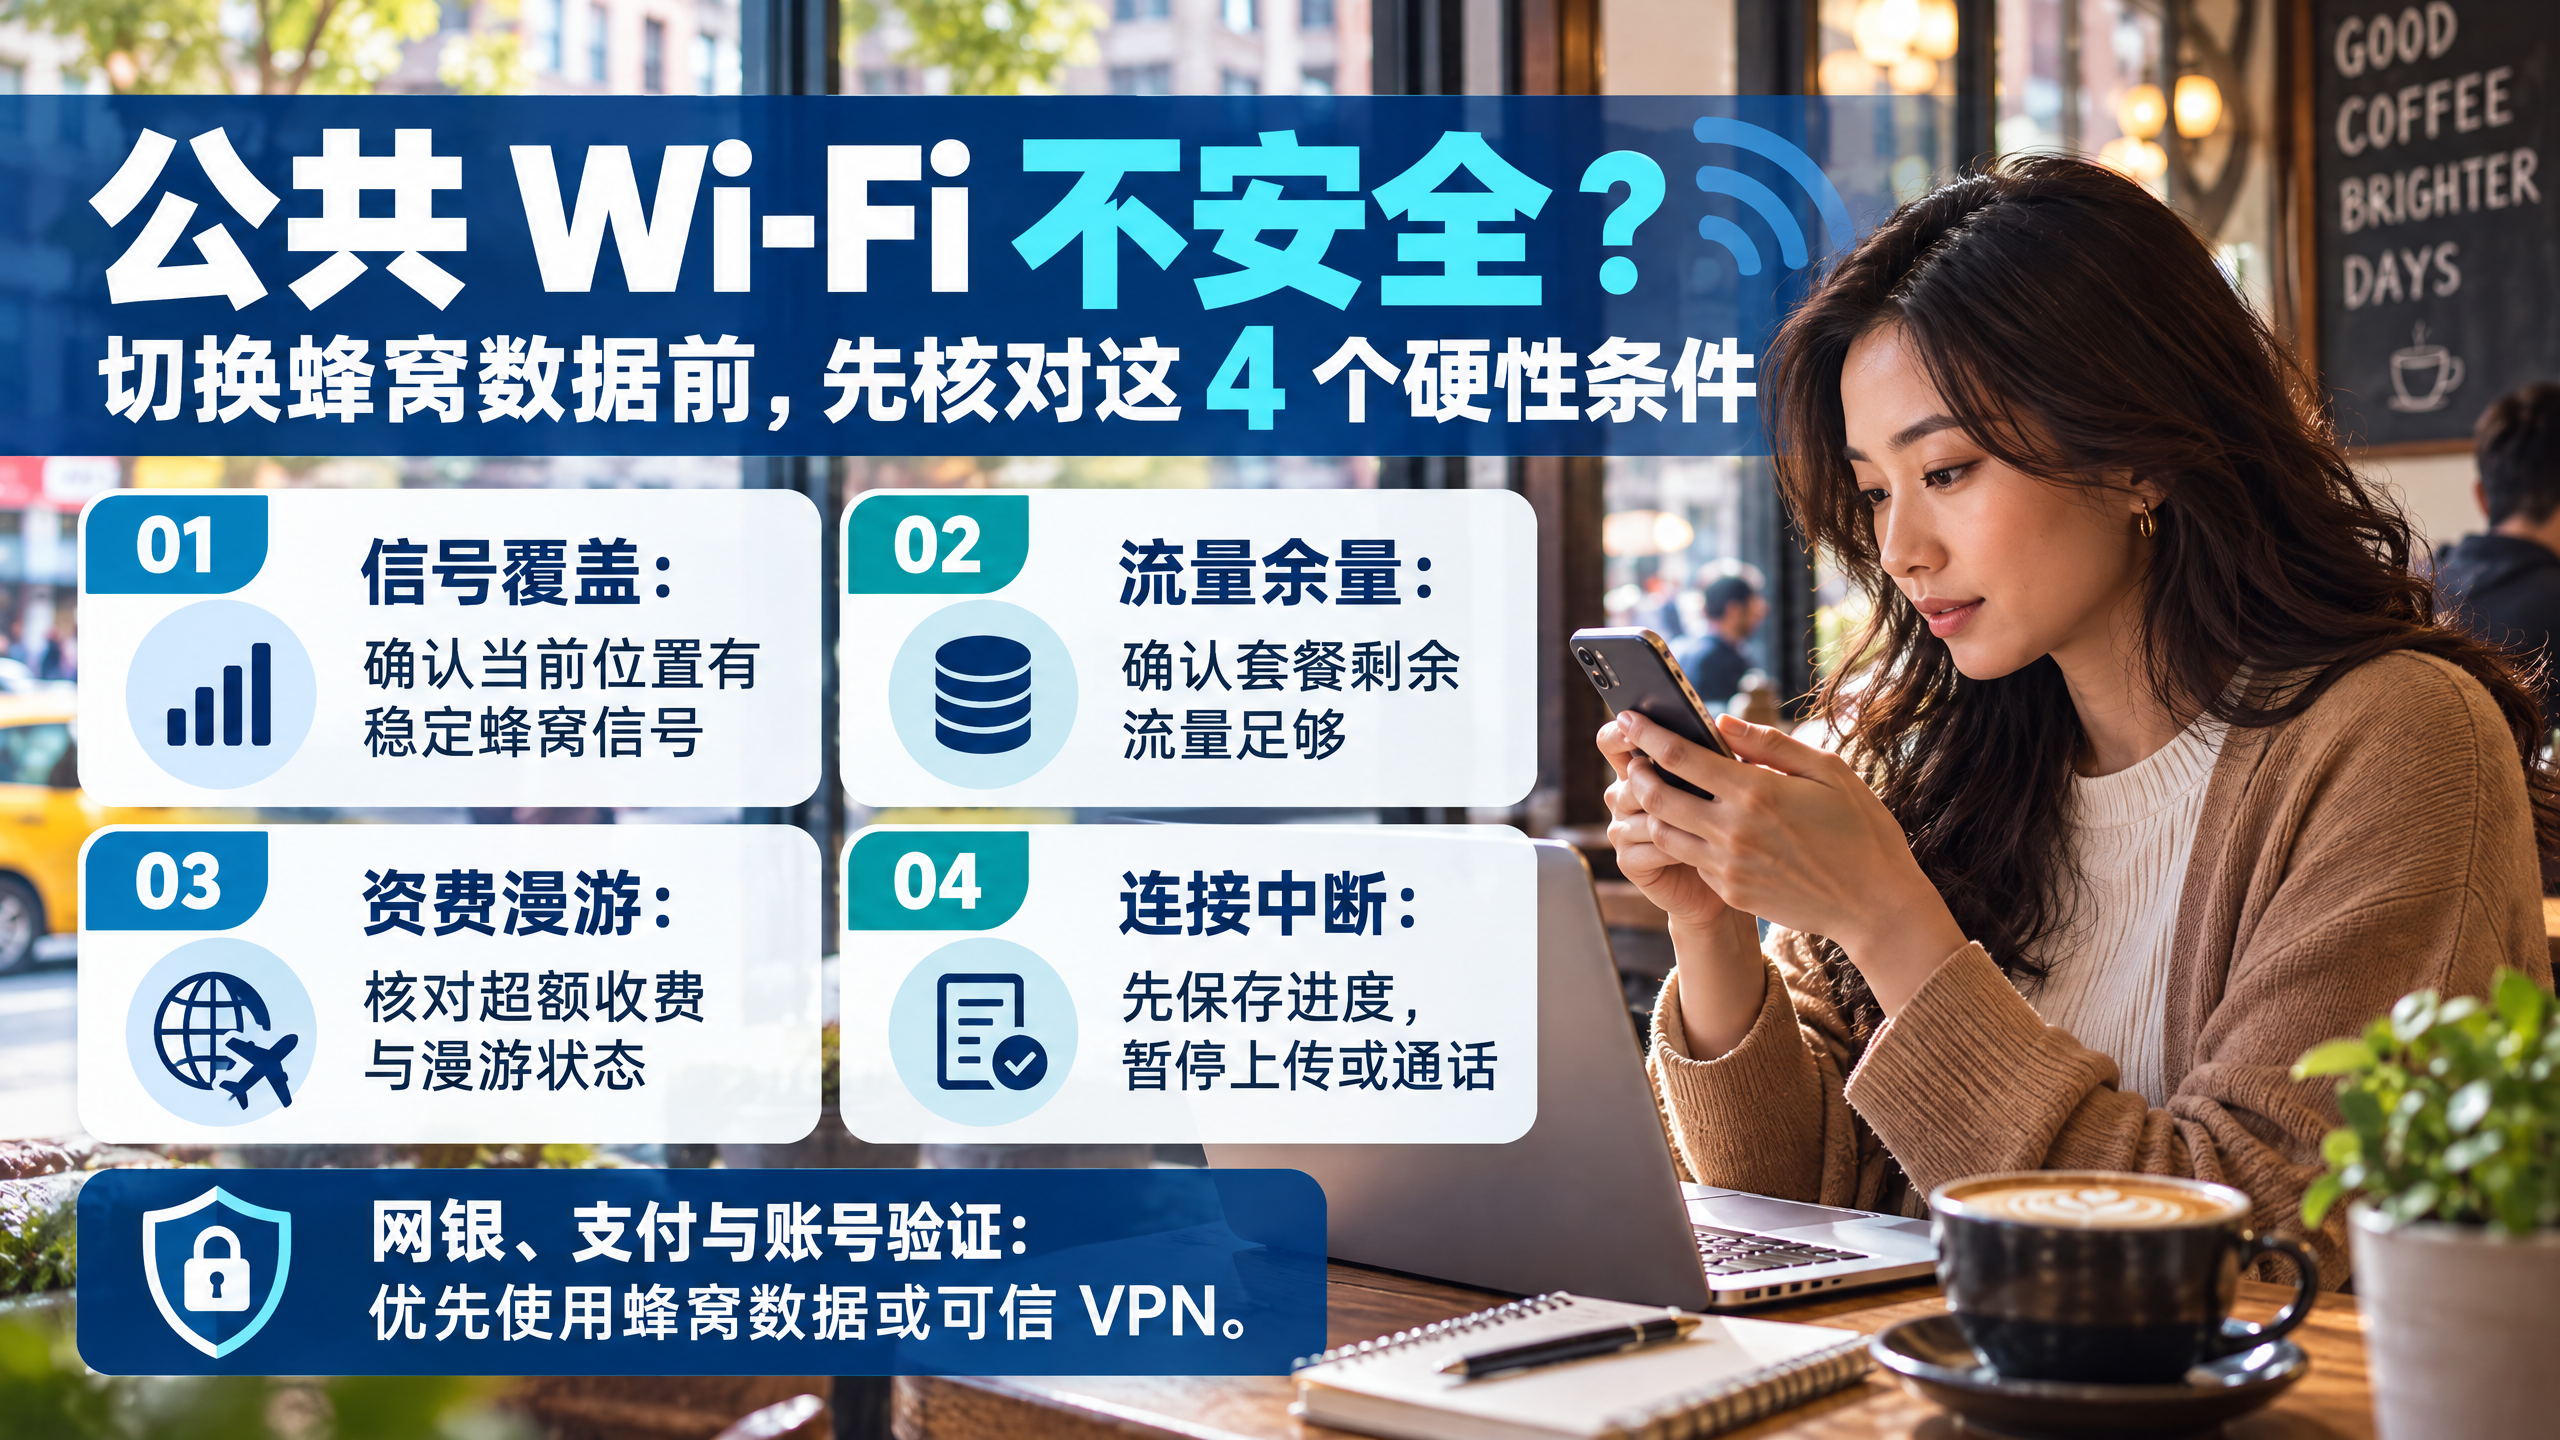
公共 Wi-Fi 即使页面加载正常且能登录网站,因开放网络特性及官方机构警告,仍存在交易数据被窃取的实质性风险。
你连上了机场的免费 Wi-Fi,页面加载正常,甚至能顺利登录新闻网站,但交易数据可能已在途中被截获。这种“表面安全”的假象,正是公共网络最危险的陷阱。官方机构早已划定了风险边界:美国 CISA 明确警告,开放 Wi-Fi 会让攻击者有机会窃取敏感信息,包括交易中的关键数据 [1][2]。欧洲网络安全局 ENISA 则进一步将酒店、咖啡馆和机场列为通信拦截与假接入点的高发区 [3]。
官方机构眼中的公共 Wi-Fi 风险
CISA 的旅行设备指南直接将未加固的无线网络与文件窃取、网页流量捕获挂钩 [4]。ENISA 在认证建议中更具体地指出,这些场景极易发生网络层中间人攻击 [3]。两份材料都指向同一个事实:攻击路径是客观存在的,且不需要复杂的物理接触。
打破“没被黑就是安全”的误区
很多人认为只要没看到异常弹窗就万事大吉,或者依赖 HTTPS 加密就能高枕无忧。现代操作系统确实通过沙箱和 TLS 协议限制了直接读取网银或消息正文的能力,但这只是增加了攻击成本,而非关闭了通道 [1][2]。核心问题在于,公共 Wi-Fi 显著扩大了攻击暴露面 [4]。只要攻击路径存在,风险敞口就已打开,即便最终数据未被窃取,你也处于一个随时可能被利用的环境中 [5]。
这里有一个常被忽视的细节: 许多用户误以为只要页面显示“已连接”且没有弹出任何警告窗口,说明网络环境是安全的。事实上,Evil Twin 攻击往往设计得极其隐蔽,它会在后台静默完成握手劫持,而你的浏览器因为自动重定向到 HTTP 版本或证书校验机制的延迟,依然会显示“绿色锁头”或“安全连接”。真正的危险不在于你是否看到了红色的警告框,而在于你根本不知道连接已经发生了偏移。攻击者不需要让你看到异常,只需要让你在不知不觉中交出会话密钥。
Evil Twin 伪基站如何伪装成官方网络?
Evil Twin 伪基站利用设备自动连接机制,以与官方完全相同的名称广播信号,诱骗用户在不知情的情况下接入恶意网络。
你在机场或咖啡馆连上那个名字熟悉的 Wi-Fi,以为进了官方内网,其实可能正站在攻击者的信号塔下。这种“同名不同网”的陷阱,核心在于设备自动连接机制被利用。
从“同名不同网”到流量劫持
攻击者只需广播一个与官方热点完全一致的 SSID(服务集标识符),同时让发射功率更强。你的设备遵循“信号强优先”的逻辑,会自动切断原本较弱的官方连接,转而接入这个伪装更优的恶意节点 [4]。此时,你并未输入密码,甚至不需要察觉任何异常,流量便已脱离官方路由。CISA 明确指出,未加固的 Wi-Fi 环境与邻近设备直接接入、网页流量捕获及文件窃取行为存在直接关联 [4]。这就像有人在你耳边大声喊出正确的门牌号,你却没看清对方是谁就推门进去了。
为什么修改 Wi-Fi 密码救不了 WPA2 漏洞?
很多人认为只要把公共 Wi-Fi 密码改得复杂些就能高枕无忧,但这无法解决协议层的致命伤。ENISA 在 2017 年的安全建议中证实,攻击者根本无需掌握预共享密钥(即密码)[5]。他们只需干扰正常的握手过程,强制客户端重新进行四次握手,并在中间植入伪造数据包 [5]。一旦握手包被篡改,攻击者就能在不破解密码的情况下拦截甚至解密后续流量。问题的根源不在于密码够不够长,而在于 WPA2 协议本身在握手阶段缺乏对身份的双重验证 [5]。单纯更换密码,只是给一把锁换了个更难猜的钥匙,却忘了锁芯结构本身已经被人动了手脚。
| 攻击场景 | 传统认知误区 | 实际技术事实 | 后果 |
|---|---|---|---|
| 连接建立 | 必须知道密码才能连入 | 开放网络或已知密码均可接入 | 用户误入陷阱 |
| 密码作用 | 改密即可阻断攻击 | 攻击绕过密码验证层,直击握手包 | 密码失效 |
| 防护逻辑 | 依赖物理距离隔绝 | 信号覆盖可达数百英尺,难以物理隔离 | 随时可被劫持 |
| 数据流向 | 流量直接加密传输 | 握手阶段被篡改,流量被中间人截获 | 敏感信息泄露 |
| 机构警示 | 只要不输密码就安全 | CISA 指出未加固网络易受此类攻击 | 暴露面扩大 |
| 修复难度 | 更换密码是万能解 | 需升级协议或修补终端漏洞 | 单点策略无效 |
当设备自动切换信号源,而协议握手又存在被篡改的缺口时,所谓的“安全连接”瞬间崩塌。
WPA2 协议漏洞如何在不破解密码下解密流量?
WPA2 协议在握手阶段存在致命缺陷,允许攻击者实施中间人攻击直接解密流量,无需掌握预共享密钥即可突破传统密码保护。
连接公共 Wi-Fi 时,你输入了正确的密码,屏幕显示“已连接”,但这并不代表数据真的安全。ENISA 明确指出,WPA2 协议的致命缺陷在于握手阶段,攻击者能利用这一环节实施中间人攻击,直接拦截或解密互联网流量,且整个过程完全不需要掌握预共享密钥(PSK)[5]。这种机制打破了“有密码就安全”的传统认知,证明在协议层失效的情况下,传统的密码保护策略已无法保障安全。
握手阶段的致命缺陷
四步握手过程本是建立加密通道的标准流程,但在 Evil Twin 攻击中,它成了被篡改的通道。攻击者无需知道你的 Wi-Fi 密码,只需在终端设备尝试连接伪基站时,捕获并重放握手数据包。一旦终端设备完成握手,它便认为连接是安全的,随即开始发送数据。此时,攻击者已经掌握了生成会话密钥所需的必要信息,能在数据离开终端前将其截获[5]。这就像你把钥匙交给陌生人,对方虽然没配出家门的主钥匙,却拿到了开启你随身行李箱的临时密码。
为了更直观地理解这种差异,我们可以对比传统防御与 WPA2 握手漏洞下的实际状态:
| 对比维度 | 传统认知中的安全状态 | WPA2 握手漏洞下的真实状态 |
|---|---|---|
| 密码验证 | 输入正确密码即视为安全 | 密码验证通过,但密钥生成被劫持 |
| 攻击门槛 | 必须破解 Wi-Fi 密码 | 仅需捕获握手包,无需知晓密码 |
| 数据流向 | 端到端加密传输 | 流量在终端解密前已被拦截 |
| 防护依赖 | 依赖预共享密钥(PSK)强度 | 依赖终端补丁与协议更新 |
| 攻击结果 | 外部人员无法读取内容 | 攻击者可实时解密部分流量 |
现实中的攻击效果
这种协议层的失效带来了具体的后果。物理距离内的攻击者即可通过握手相关漏洞完成数据窃取,能够捕获网页浏览记录、文件传输内容等敏感数据[5]。即使应用层启用了 HTTPS 或 TLS 加密,部分元数据仍可能暴露,例如访问的域名、请求的时间戳以及未加密的 Cookie 信息。CISA 的无线网络安全材料也证实,未安全配置的 Wi-Fi 与网页流量捕获、文件窃取紧密相关,攻击者利用这些漏洞无需深入系统内部即可获取大量信息[4]。这意味着,仅仅更换 Wi-Fi 密码并不能缓解此类协议层漏洞,因为问题的根源不在于密钥的保密性,而在于握手过程的完整性校验缺失[5]。当协议本身存在设计缺陷时,任何基于密码的静态防御都显得苍白无力。
一个容易被忽略的实战细节: 很多用户认为只要开启了 HTTPS,数据就是绝对安全的。然而,HTTPS 只能保证数据传输过程中的加密,却无法阻止攻击者在“握手建立之前”或“握手完成之后、应用层加密之前”的间隙进行操作。更可怕的是,如果攻击者成功劫持了 DNS 请求,将你引导至一个伪造的钓鱼网站(例如伪造的银行登录页),即便该网站使用了自签名的 HTTPS 证书,现代浏览器通常会弹出红色警告。但如果你使用的是某些老旧设备,或者攻击者利用“降级攻击”迫使浏览器使用弱加密,甚至通过中间人代理将 HTTPS 流量“透明”地转发给后端服务器(在特定配置下),你的数据依然可能在毫无察觉中被完整读取。因此,不能单纯依赖 HTTPS 来防御 Evil Twin 带来的底层劫持。
物理距离真的保护你吗?信号覆盖范围真相
普通室内接入点覆盖范围可达数百英尺,室外甚至更远,意味着攻击者无需物理靠近即可发起 Evil Twin 攻击,距离无法提供安全保障。
你以为只要没看见陌生人,或者躲在咖啡馆角落就安全了?事实是,攻击者根本不需要站在你旁边。CISA 提供的数据揭示了一个常被忽视的现实:普通室内接入点的典型广播范围可达 150–300 英尺,而在室外环境下,信号覆盖可能延伸至约 1,000 英尺 [4]。这个距离足以让隔壁房间甚至楼下的人发起 Evil Twin 攻击。
CISA 数据背后的安全警示
很多人直觉地认为“看不见即安全”,但无线信号的传播并不遵循这种视觉逻辑。CISA 明确指出,未安全配置的 Wi-Fi 与邻近设备接入、网页流量捕获及文件窃取直接相关,而这一切的前提是目标处于信号覆盖范围内 [4]。需要警惕的是,上述数字并非绝对标准。实际覆盖范围受频段、功率、天线类型、墙体阻隔、干扰源及当地法规等多重因素影响 [4]。这意味着在某些场景下,信号穿透力可能远超预期;而在另一些场景下,复杂的建筑结构可能会形成意外的盲区。单一的数据来源无法穷尽所有变数,但它成功打破了“物理隔离等于安全”的错觉。
重新定义“安全距离”
在公共 Wi-Fi 假热点攻击原理中,传统的防御思维往往依赖物理距离作为最后一道防线。然而,当攻击半径被拉大到几百英尺时,这种防线便形同虚设。旅行者必须意识到,即便肉眼未见攻击者,只要处于广播范围内,仍面临被劫持的风险 [4]。真正的安全不再取决于你是否与对方“同处一室”,而在于你的设备是否具备抵御协议层漏洞的能力。
为了更直观地理解不同环境下的风险差异,下表对比了典型场景中的信号覆盖特征:
| 场景类型 | 典型覆盖半径 | 主要影响因素 | 风险等级 |
|---|---|---|---|
| 普通室内 AP | 150–300 英尺 | 墙体阻隔、干扰源 | 高(易被忽略) |
| 开阔室外环境 | 约 1,000 英尺 | 天线增益、发射功率 | 极高(无遮挡) |
| 复杂建筑内部 | 波动极大 | 楼层结构、金属屏蔽 | 中高(不可预测) |
数据表明,物理距离不再是可靠的防御手段。攻击者完全可以在你看不见的地方,利用 WPA2 协议漏洞实施中间人攻击并拦截或解密互联网流量 [5]。因此,切断对“安全距离”的幻想,转而关注加密协议本身的加固,才是应对公共 Wi-Fi 假热点攻击的正确姿势。
常见问题解答 (FAQ)
Q: 开启手机热点功能能否防止 Evil Twin 攻击?A: 开启个人热点通常更安全,因为它使用的是私有网络,且没有公开的 SSID 供攻击者模仿。但需注意,如果你的手机本身连接了恶意的公共 Wi-Fi,再开启热点分享,攻击者仍可能通过你的设备间接入侵其他连接的设备。
Q: 既然 WPA2 有漏洞,升级到 WPA3 就万无一失了吗?A: WPA3 引入了更强的保护机制(如 SAE 握手协议),有效缓解了离线字典攻击和握手包重放的问题,大幅提升了安全性。但在某些老旧设备或配置不当的场景下,仍可能存在兼容性问题或新的攻击向量,保持系统和固件更新仍是关键。
Q: 使用 VPN 能完全规避这类攻击吗?A: VPN 可以加密你的数据流,使攻击者无法读取具体内容,这是非常有效的防御手段。但如果攻击者在你连接 VPN 之前就截获了你的 DNS 请求或诱导你访问钓鱼网站,VPN 也无法阻止初始的欺骗。因此,最佳实践是结合可信网络(如蜂窝数据)与 VPN 使用。
参考来源
Best Practices for Using Public Wi-Fi Tip Card | CISA · https://www.cisa.gov/resources-tools/resources/best-practices-using-public-wi-fi-tip-card(A级)
Holiday Traveling with Personal Internet-Enabled Devices | CISA · https://www.cisa.gov/news-events/news/holiday-traveling-personal-internet-enabled-devices(A级)
Tips for secure user authentication | ENISA · https://www.enisa.europa.eu/news/enisa-news/tips-for-secure-user-authentication(A级)
Securing Wireless Networks | CISA · https://www.cisa.gov/news-events/news/securing-wireless-networks(A级)
Vulnerability of Wi-Fi WPA2 networks | ENISA · https://www.enisa.europa.eu/news/enisa-news/vulnerability-of-wi-fi-wpa2-networks(A级)